



Mac-вредоносы могут следить за пользователями, используя легитимное ПО

Mac-вредоносы могут следить за пользователями, используя легитимное ПО

Mac-вредоносы могут следить за пользователями, используя легитимное ПО

Исследователи предупреждают, вредоносные программы под Mac могут незаметно следить за пользователями, используя легитимные приложения вроде FaceTime, Skype и Google Hangouts.

Существуют несколько семейств вредоносных программ под Mac, способных записывать аудио и видео с зараженных устройств. Вот некоторые из них: Crisis, Eleanor и Mokes (DropboxCache). Однако если они попробуют записать видео с помощью встроенной веб-камеры, пользователь будет предупрежден светодиодом.

В 2013 году исследователи продемонстрировали, что предупреждение светодиода камеры можно обойти без привилегий администратора или физического доступа на некоторых старых макбуках (2008-го года выпуска).

Patrick Wardle, директор Synack, отметил, что хотя OS X-вредоносы имеют некоторые трудности с тем, чтобы самостоятельно записывать видео с веб-камеры жертвы, они могут использовать для этих целей легитимное программное обеспечение.

Когда приложения вроде FaceTime или Skype запускаются и получают доступ к камере, сигнализирующий об этом LED-индикатор не вызовет у пользователей никаких подозрений. Из этого следует, что вредоносные программы, мониторящие зараженную систему на предмет запущенных приложений, имеющих доступ к камере, могут незаметно для пользователя записывать видео и аудио.

 Wardle доказал свою теорию, создав вредоносную программу, способную отслеживать работу встроенной камеры и определять, когда начинается и заканчивается видеосессия. Если программа обнаруживает активную видеосессию, она начинает запись аудио и видео данных и прекращает ее, как только сессия заканчивается.

Стоит отметить, что подобной вредоносной программе не требуется внедрять свой код в легитимное приложение, она просто использует его как прикрытие.

Такого рода вредоносы имеют свои преимущества. Им не требуются права суперпользователя и их трудно обнаружить за счет того, что они используют легитимные возможности операционной системы.

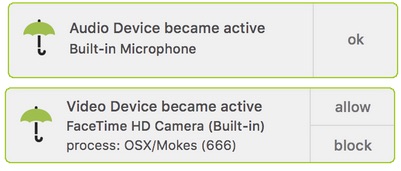
Пользователи, обеспокоенные таким положением дел, могут воспользоваться специально созданным экспертом инструментом под названием OverSight. OverSight работает в фоновом режиме и контролирует микрофон и камеру компьютера, предупреждая пользователя, когда они становятся активными.

В случае с микрофоном, OverSight просто уведомляет пользователя, когда он становится активным. С камерой все серьезнее – в этом случае, уведомление OverSight включает имя процесса, которое хочет получить доступ к камере и позволяет пользователю блокировать или разрешить этот доступ.


Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru