



eToken защитит клиентов системы ТЕЛЕБАНК

eToken защитит клиентов системы ТЕЛЕБАНК

Компания Aladdin и компания «Степ Ап», подписали соглашение о технологическом партнерстве, основной целью которого является повышение уровня безопасности систем электронного банкинга.
Одним из результатов совместной работы партнеров стала реализация поддержки eToken ГОСТ – персонального средства формирования ЭЦП с неизвлекаемым закрытым ключом – в продуктовой линейке ТЕЛЕБАНК компании «Степ Ап».


Данная линейка включает систему ТЕЛЕБАНК\Retail для дистанционного обслуживания клиентской базы розничной сети банка и систему ТЕЛЕБАНК\Enterprise, ориентированную на корпоративный сегмент. USB-ключ eToken ГОСТ обеспечивает надёжную защиту ключевой информации пользователя от хищения с помощью фишинга, а также от адресных атак с использованием вредоносного кода (различных «банковских» троянов) в этих системах. Благодаря качественно новому уровню безопасности, eToken ГОСТ позволяет обеспечить дополнительное конкурентное преимущество финансовым институтам, использующим системы ТЕЛЕБАНК для оказания услуг розничным и корпоративным клиентам.

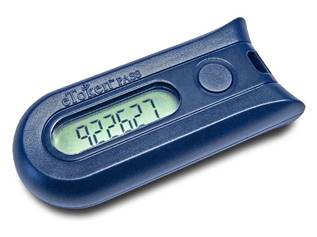
Помимо обеспечения защиты клиентских данных, Aladdin и «Степ Ап» развивают направление аутентификации в системах ДБО. В рамках сотрудничества компаний в продуктовой линейке ТЕЛЕБАНК обеспечена возможность усиленной аутентификации пользователя на основе технологии одноразовых паролей (OTP, One Time Password). Теперь для этой цели клиенты систем ТЕЛЕБАНК могут использовать персональные мобильные устройства eToken PASS.

«Статичные пароли остаются в прошлом для клиентов ТЕЛЕБАНКа, – комментирует Кирилл Букатов, директор по развитию компании «Степ Ап». – Использование ключей Aladdin eToken позволит клиентам ТЕЛЕБАНКа достичь новой степени свободы в дистанционном управлении своими финансами, гарантируя безопасное совершение банковских операций из любой точки мира, где есть доступ в Internet».

Со своей стороны в Aladdin отмечают, что применение аппаратных средств формирования ЭЦП в системах дистанционного банковского обслуживания – одна из тенденций уходящего 2009 года. «Рост количества инцидентов, связанных с кражей пользовательских данных, заставляет банки задуматься о смене технологического подхода к обеспечению информационной безопасности. Постепенно приходит понимание несостоятельности парольного способа защиты удаленного доступа, а также ненадежности дискет, дисков, «флэшек» для хранения файл-контейнеров с секретными ключами ЭЦП. Совместно с партнёрами мы работаем над рядом проектов в этой области и, надеемся, что эта деятельность будет способствовать повышению доверия клиентов банков к системам электронного банкинга» - комментирует Денис Калемберг, менеджер по работе с корпоративными заказчиками Aladdin.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru