



Panda Security провела глобальное исследование спама в промышленных секторах экономики

Panda Security провела глобальное исследование спама в промышленных секторах экономики

Panda Security,  с июля по сентябрь 2009 года проводила детальное исследование трафика электронной почты в 867 компаниях, принадлежащих к 11 различным секторам экономики в 22 странах Америки и Европы. В общей сложности анализу было подвергнуто свыше 503 миллионов сообщений. 

Цель исследования заключалась в том, чтобы сравнить последствия спама и вредоносных кодов в различных секторах экономики. 


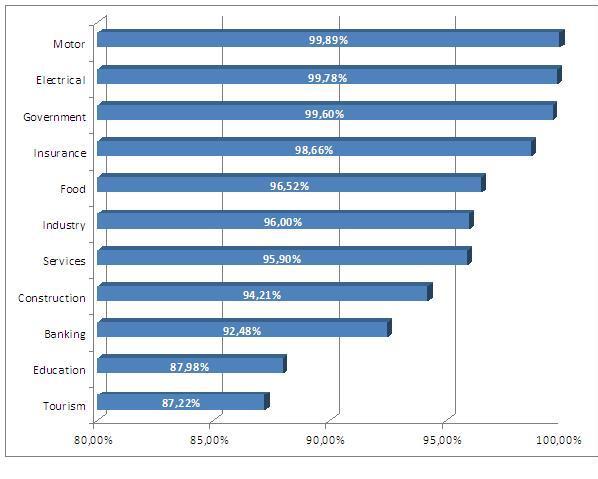
Луис Корронс, технический директор антивирусной лаборатории PandaLabs, говорит: “Нам было любопытно выяснить, в равной ли степени спам и другие угрозы, проникающие через электронную почту, поражают все компании, или же существуют определенные факторы, предрасполагающие компанию к заражению. Мы были удивлены, когда обнаружили ощутимые различия – до 12% – в коэффициенте нежелательной почты, получаемой предприятиями из различных секторов экономики". 

Главный вывод проведенного исследования - автомобильный и электротехнический секторы, а также правительственные организации являются основными получателями спама, имея коэффициенты 99,89%, 99,78% и 99,60% соответственно. Данный коэффициент представляет собой процентное соотношение спама и вредоносных сообщений относительно общего числа полученных электронных сообщений. Следовательно, это значит, что всего 0,11% от общего числа почты, получаемой компанией в автомобильном секторе, является легальной (в электротехническом секторе – 0,22%, а в правительственных организациях - 0,40%). 

Интересным открытием стал тот факт, что банковский сектор, который многие считают главной целью хакеров, находится практически в самом конце рейтинга с коэффициентом 92,48%. Образование и туризм замыкают рейтинг с показателями 87,98% и 87,22% соответственно. 

Однако не было отмечено особенных различий в темах спама, получаемого всеми предприятиями независимо от сектора экономики. Большинство сообщений (свыше 68%) было связано с фармацевтическими продуктами. За ними следует реклама различных подделок (18%) и сообщения сексуального характера (11%). 

Банковские трояны стали причиной 70% всех заражений. За ними следуют рекламные коды и шпионское ПО (22%), а менее 8% приходится на вирусы, черви и др. 

Чтобы помочь предприятиям быть в курсе происходящего и знать подробнее об угрозах информационной безопасности, компания Panda Security запустила кампанию по обучению и тренингу компаний под названием "Время для Вашего бизнеса" (Time for your business) (http://timeforyourbusiness.pandasecurity.com), в рамках которой рассматривается суть проблемы и варианты её решения.

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru