


IOActive: "Умные сети" уязвимы для кибератак

IOActive: "Умные сети" уязвимы для кибератак

По оценкам отраслевых экспертов, к началу 2009 года во всем мире работало около 2 млн "умных сетей", которые управляли климатом в помещениях, освещением, подачей напряжения в различных промышленных системах.

Исследователи консалтинговой компании IOActive на протяжении прошлого года тестировали наиболее популярные образцы оборудования для создания "умных сетей" и пришли к выводу, что почти все они уязвимы для того или иного типа атак, а в их программной начинке содержатся уязвимости, позволяющие удаленным злоумышленникам контролировать сети.

Исполнительный директор IOActive заявил, что его команде даже удалось написать тестового сетевого червя, который оказался способен поразить более половины таких сетей, в том числе и сетей, отвечающих за подачу электроэнергии. Хотя многие "умные" устройства, взаимодействующие с сетями, делают это в беспроводном режиме и при помощи разнообразных пропиетарных протоколов, но и это оказалось вполне преодолимым барьером.

"Червь распространялся от устройства к устройству, правда единственной его задачей был вывод на LCD-экран устройств надписи "pwned" (на хакерском сленге pwned означает "устройство отключено")", - рассказывает Пеннелл.

В руках настоящих злоумышленников такая игрушка может стать более серьезным оружием и головной болью для владельца сети. Пеннелл говорит, что многие "умные" устройства поддерживают автономное и удаленное изменение режимов работы или даже полное отключение узлов. Очевидно, что при некоторой программерской сноровке и знании основ работы таких устройств можно создать червей и троянов, которые будут полностью руководить "умными сетями".

В IOActive заявили, что в предстоящий понедельник их эксперты будут представлять основные тезисы своего исследования в американском Министерстве энергетики, где намерены в будущем разворачивать "умные" энергетические сети, которые необходимы для экономии электроэнергии в масштабах городов или даже целых штатов.

В России пока таких сетей в городских масштабах нет, но в Москве есть несколько "умных" зданий. На сегодня большинство таких решений разворачиваются в США, Канаде, Австралии и Европе. Однако это лишь начало. По прогнозам аналитиков, в течение предстоящих двух лет количество "умных сетей" увеличится по крайней мере в пять раз. Крупнейший сбой подобных устройств произошел в 2003 году, когда сбой на ряде участков энергоснабжения вызвал каскадное отключение электричества в Канаде и на востоке США, тогда без электричества остались около 55 млн человек. 

Источник 

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.
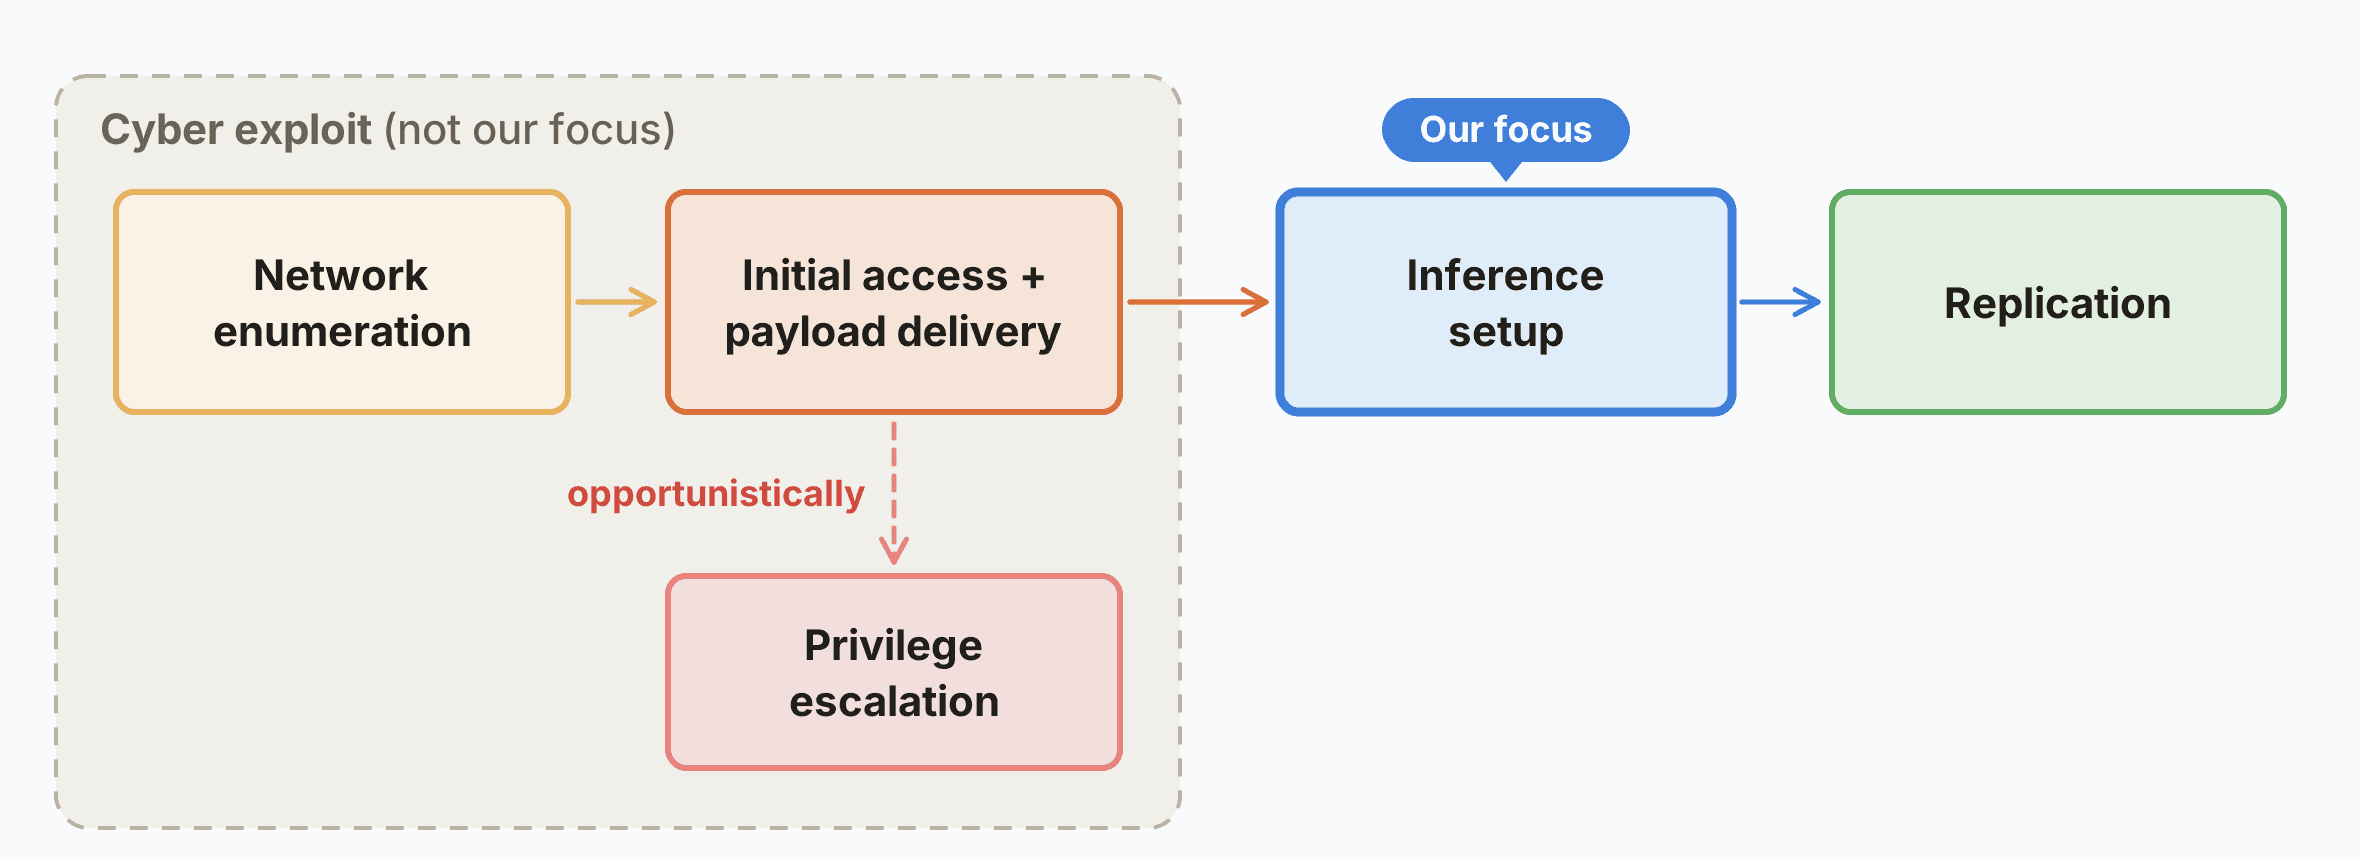

Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru