
Обнаружена незакрытая уязвимость в OS X

Обнаружена незакрытая уязвимость в OS X

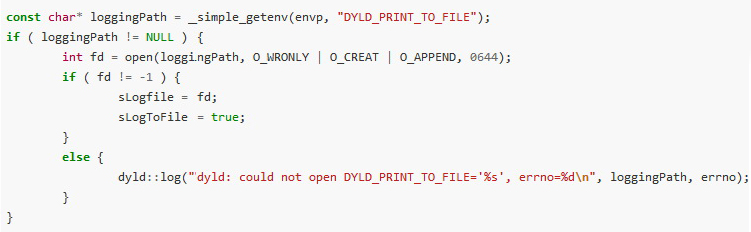
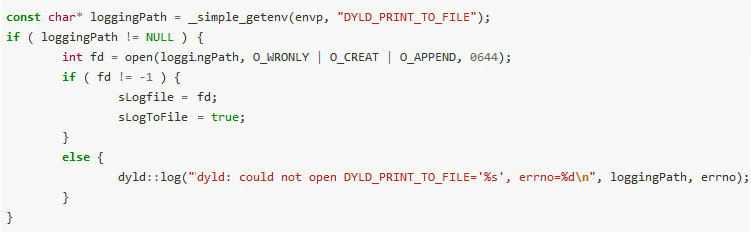
Исследователь Стефан Эссер (Stefan Esser) опубликовал в своем блоге информацию о новой, работающей, уязвимости в последней версии Apple OS X. По словам Эссера, баг возник из-за новой функции, появившейся в OS X начиная с версии 10.10, позволяющей записывать сообщения об ошибках в произвольные файлы.

Уязвимость представлена в текущей версии OS X 10.10.4 (Yosemite), а также в бета-версии 10.10.5. В бета-версии 10.11 бага нет.

Эссер рассказал, что брешь сопряжена с переменной DYLD_PRINT_TO_FILE в динамическом компоновщике (dyld). Разработчики не применили в ее случае стандартных мер безопасности, что позволяет потенциальному атакующему создавать или открывать (с возможностью записи) произвольные файлы с root привилегиями, где угодно в файловой системе.

OS X

Представленный в блоге Эссера proof-of-concept атаки является локальным эксплоитом. Подобные баги часто используются в ситуациях, когда хакеру нужно повысить привилегии в системе, не принуждая пользователя вводить пароль, или в случае, когда у хакера имеется удаленный эксплоит, который сам по себе может исполнять код только с правами обычного пользователя, но не имеет root-доступа, пишет xakep.ru.

«Локальные эксплоты расцениваются как менее опасные, чем удаленные», — пишет Эссер, — «и все же их применяют для множества сценариев. В OS X десятки локальных эксплоитов. По-моему, они есть у всех».

Инженеры Apple уже в курсе проблемы, хотя Эссер и не сообщал им о своей находке, они заверили, что читали его изыскания. Вероятно, именно по этой причине уязвимости уже нет в бете 10.11.

Подпишитесь на новости

WhatsApp готовит встроенный браузер для iPhone, ссылки останутся в чате

WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) разрабатывает встроенный браузер для iPhone, который позволит открывать любые ссылки из переписки внутри приложения. Переключаться в Safari или Chrome ради каждой присланной страницы больше не потребуется. Мессенджер явно не хочет отпускать пользователя даже на соседнюю вкладку.

Следы функции в сборке WhatsApp для iOS 26.41.10.72 обнаружил WABetaInfo. Важная оговорка: новинку ещё не предоставили даже бета-тестерам, срок публичного запуска неизвестен.

В настройках чатов появится пункт «Встроенный браузер». После его включения отправленные и полученные ссылки можно будет открывать непосредственно в WhatsApp. Раньше подобный механизм был ограничен отдельными бизнес-ссылками, соответствующими техническим требованиям.


Принудительно переселять всех во внутренний браузер, судя по описанию, не собираются. Пользователь сможет вернуть открытие ссылок в браузере по умолчанию. Для отдельной страницы такой переход также предусмотрен через меню.

В настройках появится очистка cookies, кеша и других данных посещённых сайтов. По информации WABetaInfo, данные встроенного браузера будут храниться локально на устройстве.

RSS: Новости на портале Anti-Malware.ru