


Во втором квартале Россия признана вторым по величине источником спама

Во втором квартале Россия признана вторым по величине источником спама

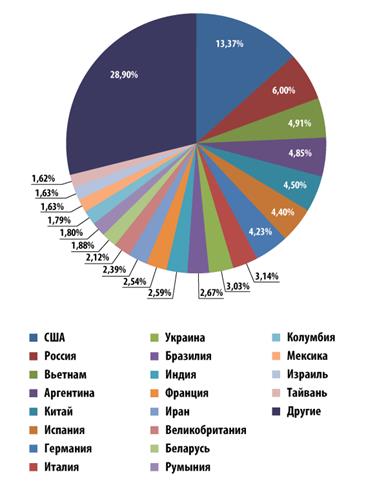
Специалисты «Лаборатории Касперского» проанализировали динамику развития спама во втором квартале, вычислив показатели роста нежелательной корреспонденции и отметив новые трюки злоумышленников. По сравнению с первым кварталом доля спама выросла на 2,2 процентных пункта и составила 68,6% от общего числа писем. При этом больше всего источников спама зарегистрировано в США (13,4%), за которыми следуют Россия (6%) и Вьетнам (5%).


Распределение источников спама по странам

Распределение источников спама по странам


Если в первом квартале 2014 года среди спамеров была популярна Олимпиада, то затем их внимание переключилось на Чемпионат мира по футболу. Эта тема была распространена не только среди рекламных рассылок – «Лаборатория Касперского» регистрировала вредоносные и другие мошеннические письма, связанные с футбольными соревнованиями. Также был отмечен всплеск спама, рекламирующего биржевые акции мелких компаний. Это хорошо известный вид мошенничества, называемый «накачка и сброс»: спамеры скупают акции мелких фирм, искусственно раздувают их стоимость за счет распространения в своих рассылках ложной лестной информации об экономических показателях компаний, а затем продают акции по более высоким ценам.

Изменение в списке наиболее распространенных вредоносных вложений отражает растущий интерес киберпреступников к денежным средствам пользователей. Первая позиция осталась за фишинговойHTML-страницей с формой для ввода конфиденциальных данных, которые затем направляются злоумышленникам. Второе место принадлежит банковскому троянцу – вредоносной программе, нацеленной на клиентов бразильских и португальских банков. Примечательно, что в ТОП-10 зловредов, наиболее часто встречающихся в письмах, вошли сразу четыре программы семейства Bublik – классические троянцы, которые часто загружают на компьютер пользователя зловред ZeuS/Zbot, также предназначенный для кражи банковской информации.

«Мы видим, что злоумышленники стали использовать любую возможность для того, чтобы перехватить наиболее ценные данные пользователей – реквизиты доступа к системам онлайн-банкинга и платежную информацию. Сейчас рейтинг самых популярных вложений в спаме более чем на половину состоит из троянцев, цель которых – денежные средства. Доля таких сообщений может казаться несущественной, но в абсолютном значении это миллионы вредоносных писем, единственная надежная защита от которых – эффективное решение класса Internet Security», – отметила Надежда Демидова, контент-аналитик «Лаборатории Касперского».

Подпишитесь на новости

Bitget выставила россиян за дверь: на вывод криптовалюты дали считаные дни

Криптобиржа Bitget включила Россию, Казахстан и Белоруссию в список запрещённых стран. Ограничения касаются резидентов этих государств. Пользователям предложили закрыть позиции и вывести активы, причём времени на спокойные раздумья оставили немного.

Как пишет «Интерфакс», биржа изменила пользовательское соглашение 16 октября. Затронутым клиентам рассылают персональные инструкции по электронной почте, через приложение и пуш-уведомления.

В уведомлениях указан жёсткий график. С 10:00 мск 18 октября недоступны новые сделки, ордера и подписки. До 10:00 мск 21 октября пользователям предписано закрыть все позиции и вывести активы.

Оставшиеся позиции биржа обещает закрыть автоматически. С того же времени — 10:00 мск 21 октября — вход в аккаунт будет ограничен.

В приведённом сообщении причина решения не раскрывается. Зато последствия вполне конкретные: обслуживание прекращается, сроки обозначены, дальнейшие действия биржа сообщает каждому затронутому пользователю отдельно.

Очередное напоминание, что доступ к криптобирже зависит не только от пароля и баланса, но и от очередной редакции её правил.

RSS: Новости на портале Anti-Malware.ru