


Нейросеть написала ОС, но Vib-OS развалилась уже на базовых задачах

Нейросеть написала ОС, но Vib-OS развалилась уже на базовых задачах

Нейросеть написала ОС, но Vib-OS развалилась уже на базовых задачах

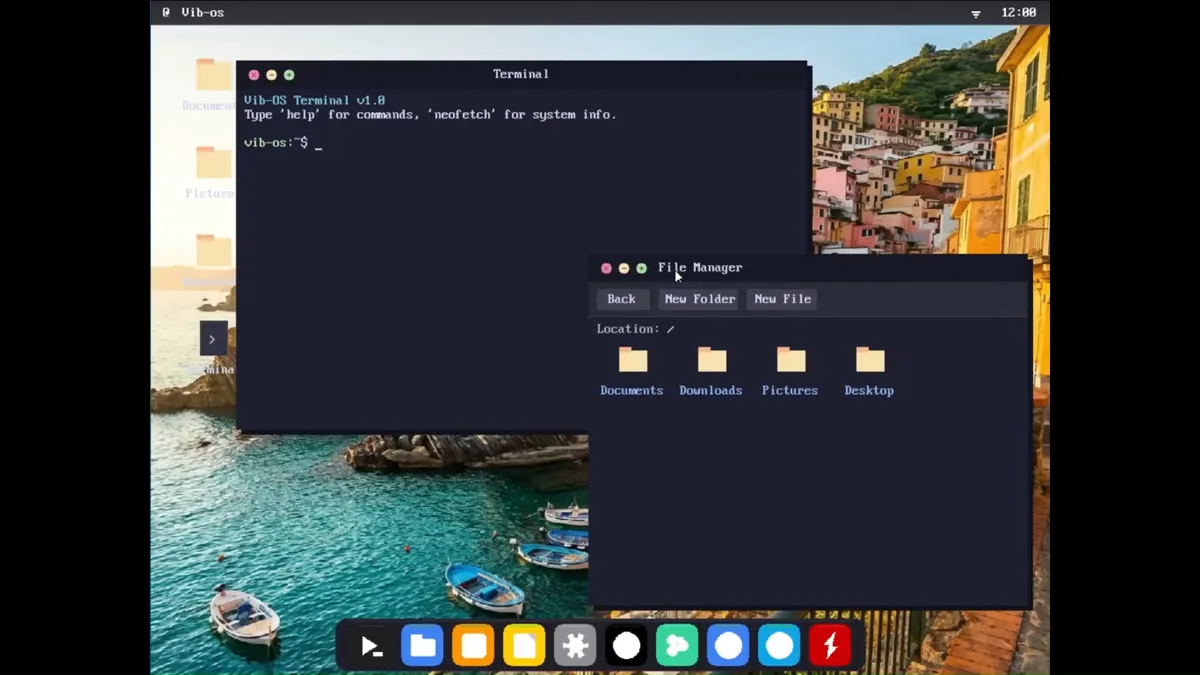
У вайб-кодинга появился ещё один показательный кейс. В Сети обсуждают Vib-OS — операционную систему, которую на GitHub подают как «vibe-coded AI OS» с поддержкой ARM64 и x86_64, собственным ядром, GUI в духе macOS, сетевым стеком и даже нативным запуском Doom. Но на практике всё оказалось куда менее красиво, чем в README.

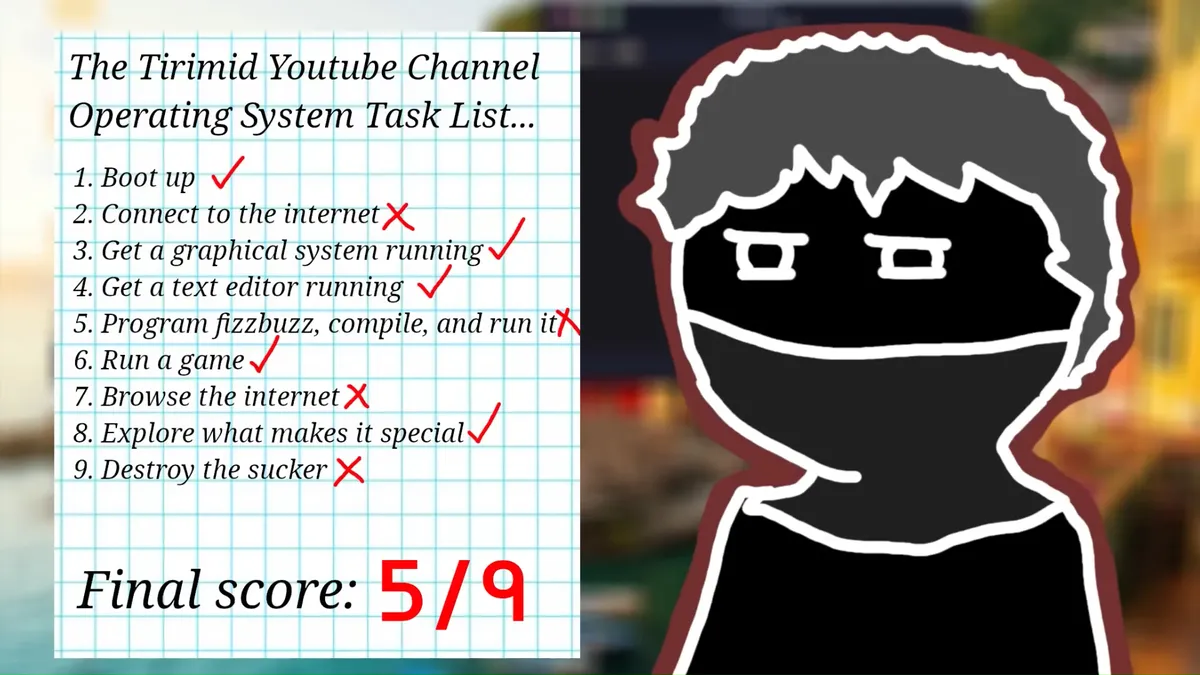
Поводом стал ролик ютубера tirimid, который решил погонять Vib-OS по своему обычному чек-листу для малоизвестных ОС.

Уже на этапе запуска начались приключения: систему, по его словам, было непросто просто нормально загрузить. А когда она всё-таки стартовала, выяснилось, что за эффектным интерфейсом скрывается довольно сырой набор функций.

Самое ироничное здесь в том, что README обещает намного больше, чем удалось увидеть в реальном тесте. На странице проекта заявлены рабочие сеть, файловый менеджер, Python, Nano и даже «Classic Doom running natively».


Но в обзоре интернет-подключение так и не заработало, создание новых папок и файлов в менеджере не срабатывало, блокнот вёл себя странно и не умел нормально сохранять текст, а иконка Doom вообще ничего не запускала. Вместо браузера, как заметили в тесте, открывался скорее просмотрщик изображений.

Выглядит это всё как довольно типичная история про ИИ-проект, который хорошо продаёт идею, но спотыкается на базовых вещах. Особенно на фоне того, что сам репозиторий Vib-OS уже собрал заметное внимание на GitHub, а в открытых баг-репортах накопился длинный список претензий — от ошибок в памяти и многопоточности до архитектурных проблем на x86_64.


Сам автор проекта с критикой, похоже, не очень согласен. В комментариях на Hackaday создатель Vib-OS написал, что обзорщик «плохо сделал обзор» и посоветовал запускать систему в QEMU. Это, впрочем, не отменяет главного: прямо сейчас Vib-OS выглядит скорее как любопытный эксперимент и витрина возможностей вайб-кодинга.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru