


Полицейские и власти не смогли остановить GameOver Zeus от кражи данных

Ботнет GameOver Zeus вернулся с того света, багодаря новой версии трояна

В прошлом месяце правоохранители сообщили, что нанесли серьёзный удар по киберпреступникам. Блюстители закона получили контроль над интернет-инфраструктурой, которая использовалась для распространения вируса GameOver Zeus и программы-вымогателя CryptoLocker. Однако, похоже, что эта победа была краткосрочной.

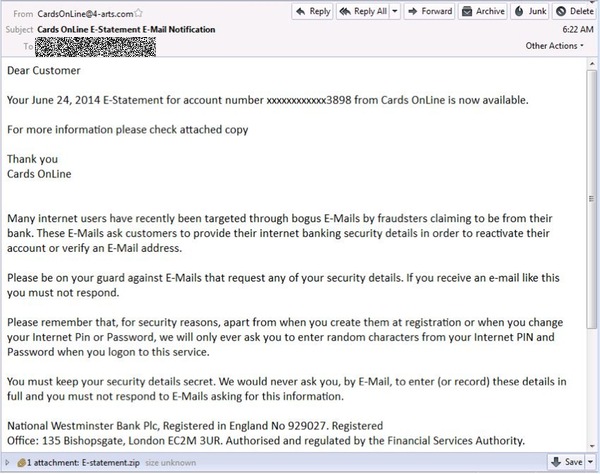
Сотрудники компании Malcovery Security утверждают, что нашли новую версию троянского коня GameOver Zeus, который распространяется через спам. Письма маскируются под сообщения от банков NatWest и M&T. Согласно данным Malcovery, вирус использует другой алгоритм генерации доменов после того, как правоохранители остановили распространение оригинальной программы.

Авторы GameOverZeus получили доступ к более миллиону компьютеров по всему миру для рассылки спама, запуска атак и кражи банковских данных. С сентября 2011 года хакеры принесли убытков на $100 млн. ФБР даже опубликовала фотографию Евгения Михайловича Богачева, который считается главарем GameOver Zeus, в надежде, что общественность поможет поймать злоумышленника.

Подпишитесь на новости

Гособлако недогрузили на 2,7 млрд рублей, Минцифры объяснило причины

На ресурсы «Гособлака», не достигавшие целевой загрузки, потратили 2,7 млрд рублей. Такой вывод сделала Счётная палата после проверки работы платформы в 2023-2026 годах. В отдельных случаях мощности были загружены менее чем наполовину.

Как пишут «Ведомости», ознакомившиеся с отчётом аудиторов, один из примеров — виртуальная оперативная память в тестовой среде Социального фонда.

Её загрузка большую часть исследованного периода оставалась ниже установленного порога в 80%.

Минцифры возражает: низкая загрузка ещё не означает, что ресурсы бесполезны. Мощности резервируют для отказоустойчивости, нагрузка меняется из-за сезонности и разработки систем. Убрать запас — значит рисковать сбоями при её резком росте.

В отчёте есть и другая претензия: Минцифры предъявило «Ростелекому» неустойки на 1,35 млрд рублей. Замечания касались доступности систем, сведений о соисполнителях и отчётности об использовании ресурсов. Поставщик от комментариев отказался.

При этом аудиторы зафиксировали экономию: управление ресурсами позволило сократить первоначально запланированные заказы на 16,6 млрд рублей, или 30,2%.

RSS: Новости на портале Anti-Malware.ru