


Поддельный клон магазина Google Play ворует данные пользователей

Злоумышленники заставили копию Google Play красть данные из Южной Кореи

Сотрудники компании FireEye Джимми Су (Jimmy Su)и Джинджаи Заи (Jinjian Zhai) обнаружил поддельное приложение Google Play. Клон крупнейшего в мире магазина приложений использует динамическийDNS-сервери протокол Gmail SSL для извлечения украденной личной информации.

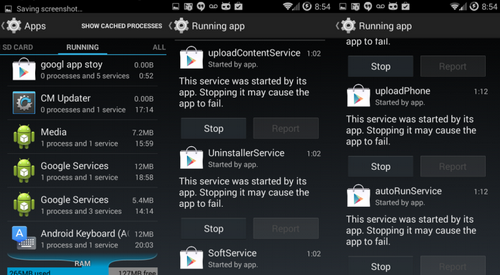
Специалисты изучили поведение приложения и установили, что злоумышленники используют динамический DNS сервер с протоколом Gmail SSL для выкачивания собранной информации. После установки вредоносный софт «googl app stoy» запрашивает полномочия администратора. Вместо интерфейса на экране появляется ошибка запуска, которая информирует владельцам устройства об удалении программы и о том, что активность googl app stoy приостановлена. Судя по языку сообщений, хакеры охотятся за личной информацией жителей Южной Кореи.

При более тщательном расследовании выяснилось, что исчезла только иконка программы. Само приложение работало в фоновом режиме и запустило пять сервисов. Софт присутствовал в списке запущенных программ и не мог быть удален. Пользователям понадобится всего раз открыть «googl app stoy», чтобы она стала активной, а следы подозрительных действий оставались незамеченными, ведь иконка настоящего Google Play остается на месте.

Вредоносная программа скрывает свою сущность посредством кодирования. Исследователь FireEye смог расшифровать код и установить, что текстовые сообщения с важными данными отсылались на домен «dhfjhewjhsldie.xicp.net». Будьте осторожны и не устанавливайте приложения из подозрительных источников.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru