


Доля спама в апреле возросла

Доля спама в апреле возросла

В апреле доля спама в глобальном почтовом трафике по подсчетам «Лаборатории Касперского» составила 71,1%, что на 7,6 пункта выше показателя за март. Наибольший пик количества нежелательной корреспонденции наблюдался в последнюю неделю месяца. При этом Россия заняла 4-е место в мировом рейтинге стран-источников спама долей в 9,1% и первое – в Рунете (22%).

В апреле спамеры особенно активно рассылали так называемый «пасхальный спам» – рекламу доставки куличей и других праздничных блюд на дом. Специалисты «Лаборатории Касперского» также зафиксировали в Рунете большое количество спам-рассылок от компаний, занимающихся грузоперевозками, с предложениями быстрой и безопасной транспортировки любых грузов из стран Азии, Европы и США.

Финансовые мошенники на этот раз активизировались с предложениями купить акции некоторой компании по сверхнизкой ставке. По их заверениям стоимость акций должна была вскоре значительно вырасти и, действительно, в результате нагнетаемого спроса цена искусственно повышалась. В этот момент мошенники продавали свою долю, вследствие чего стоимость резко падала, а обманутые инвесторы оставались с обесценившимися бумагами.

Также значительная часть спамерских рассылок в апреле содержала рекламу разнообразных медицинских услуг – от общих, таких как медосмотр, экспресс-анализы и изготовление медицинских справок, до лечения специфических заболеваний и даже оперативного вмешательства. Вдобавок к этому специалистами «Лаборатории Касперского» отмечена волна рекламы весьма необычного способа отказа от курения – так называемых биомагнитов, которые по заверениями спамеров побеждают вредную привычку за одни сутки.

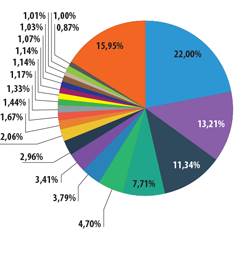
По-прежнему значительная часть мирового спама распространялась из Азии. Китай (24%) сохранил лидирующую позицию, а Южная Корея вышла на второе место (15,6%), обогнав США (12,1%). В то же время в спам-потоках Рунета в первой тройке по-прежнему лидирует Россия (22%), а за ней следует Тайвань (13,21%) и Вьетнам (11,34%), потеснивший Индию на четвертое место.


Страны – источники спама в Рунете в апреле 2014 г.


Что касается вредоносных вложений, в апреле наиболее часто встречались многочисленные вредоносные программы, скачивающие на зараженный компьютер троянцев из семейства ZeuS/Zbot, предназначенных для атаки на сервера и пользовательские компьютеры, а также перехвата данных – чаще всего их используют для воровства банковской информации.

«Людей, стоящих за рассылкой спама, интересуют в первую очередь деньги пользователей. Самое безобидное, что можно получить в таком письме – обычную рекламу. В остальном нежелательная корреспонденция несет только неприятности – это могут быть вредоносные вложения банковских троянцев или попытки вовлечь в заранее проигрышные финансовые схемы. При этом предложения мошенников могут казаться не противоречащими законодательству, однако это не означает, что пользователю гарантирована безопасность – недавняя волна афер с искусственным наращиванием цены акций и последующим сбросом это наглядно демонстрирует. В таких условиях нам остается лишь напомнить про здравый смысл и необходимость наличия защитного решения класса Internet Secuirty», – комментирует Татьяна Щербакова, старший спам-аналитик «Лаборатории Касперского».

Один клик администратора может отдать WordPress-сайт злоумышленнику

В ядре WordPress обнаружили цепочку уязвимостей Click2Shell, которая позволяет удалённо выполнить PHP-код на сервере без учётной записи атакующего. Для захвата сайта достаточно, чтобы авторизованный администратор открыл специально подготовленную ссылку.

Проблему нашёл исследователь pwn.ai Паулос Йибело. Согласно техническому отчёту, WordPress по-разному обрабатывал один и тот же параметр ссылки предпросмотра темы.

API каталога очищал значение и находил легитимную тему, а JavaScript в браузере администратора вставлял исходную строку в jQuery-селектор без должного экранирования.

В результате подготовленный URL заставлял интерфейс WordPress самостоятельно нажать кнопку установки. Администратор при этом не выбирал ни «Установить», ни «Активировать», а тема оставалась неактивной и внешне сайт продолжал работать как обычно.

Для полноценного RCE исследователи добавили второй компонент — уязвимую тему Mobile Repair Zone 2.5.4 из официального каталога. Во время предпросмотра WordPress загружал её PHP-код, после чего небезопасный AJAX-обработчик позволял скачать и выполнить произвольный плагин.

Дальше атакующий мог читать wp-config.php, красть ключи и данные БД, менять файлы, создавать администраторов и внедрять скрипты. Атака не является полностью автоматической: ссылку должен открыть вошедший в систему администратор.

Роли Author и Editor нужных полномочий не имеют. Доставить URL можно через целевой фишинг или уже существующую XSS-уязвимость.

WordPress закрыл дыру в версии 7.1.1 и выпустил патчи для поддерживаемых старых веток. Поскольку подробности и PoC уже опубликованы, откладывать обновление нельзя. Временной страховкой может стать DISALLOW_FILE_MODS, запрещающий установку тем и плагинов, но нормальное лекарство всё то же — патч.

RSS: Новости на портале Anti-Malware.ru
