


В 2013 году госструктуры России потратили на ИБ менее 5% своих ИТ-бюджетов

В 2013 году госструктуры России потратили на ИБ менее 5% своих ИТ-бюджетов

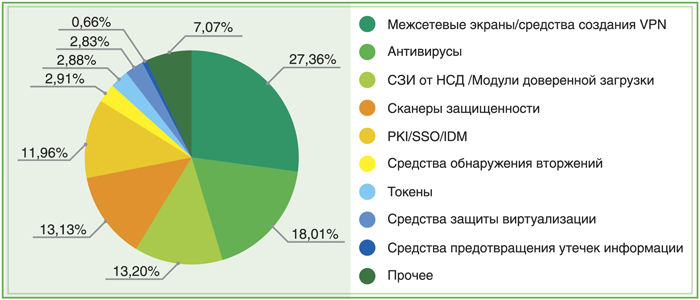
По результатам аналитического исследования, проведенного компанией «Код Безопасности», в 2013 году государственные ведомства потратили на защиту информационных ресурсов около 4,8% своих ИТ-бюджетов. Наиболее востребованными продуктами в госведомствах стали решения класса FW/VPN, на которые было потрачено 27% ИБ-бюджета, и антивирусы (18%).

Примерно одинаковые суммы, а именно 13,2% и 13,13% ИБ-бюджетов, были потрачены на закупку продуктов класса СЗИ от НСД/модули доверенной загрузки и сканеров защищенности соответственно. Около 12% госорганы потратили на решения класса IDM/PKI/SSO, которые обеспечивают эффективное управление доступом к государственным информационным ресурсам. Замыкают рейтинг средства предотвращения вторжений,токены и средства защиты виртуализации, на каждое было затрачено менее чем 3% ИБ-бюджета. Наименее востребованными решениями в госорганах оказались средства предотвращения утечек информации (0,66%).

 
Рисунок 1. Структура затрат на информационную безопасность по классам продуктов


По данным отчета доля ИБ-продуктов российского производства в госзакупках 2013 года составила более 90%. Продукты зарубежных вендоров смогли конкурировать с российскими только в двух категориях: системы IDM/PKI/SSO, где их доля составила около 43%, и средства предотвращения утечек информации (83%).

«Проанализировав открытые данные с сайта госзакупок, мы получили представление о том, как распределяются затраты госведомств на информационную безопасность по классам продуктов. В конечном счете это позволило нам оценить текущую ситуацию на российском рынке ИБ и понять, какую долю рынка в этой структуре занимает «Код Безопасности», – прокомментировал Андрей Голов, генеральный директор компании «Код Безопасности».

Подпишитесь на новости

Фальшивый охотник на Бабу-ягу атакует военных и российские компании

Кибершпионы решили сыграть на страхе перед дронами: создали сайт с якобы полезной программой Dronner для отслеживания тяжёлых беспилотников «Баба-яга» и мест дистанционного минирования. Вместо разведданных пользователь получает вредоносную программу. Новую активность обнаружили специалисты Ф6/F6 и назвали её Mimbrob.

Судя по тематике приманки, атакующие предположительно целятся в российских военнослужащих, использующих компьютеры вблизи линии боевого соприкосновения. На смартфонах приложение не работает.

После запуска Dronner проверяет системный язык, раскладки клавиатуры и предпочитаемые языки интерфейса. Вредоноса интересуют русский, языки ряда стран СНГ и Румынии. Если ничего подходящего не найдено, программа притворяется мёртвой: засыпает, а через три минуты завершает работу.


Одними военными киберразведчики не ограничились. С апреля 2026 года Mimbrob атакует российские промышленные предприятия и ИТ-компании через тщательно подготовленные фишинговые письма. В ход шли фальшивые служебные записки о срочной метрологической проверке, предложения о сотрудничестве и архивы с названиями вроде «Судебное_разбирательство».


В этих кампаниях применялся загрузчик FBULoader, замаскированный под обновление Яндекс Браузера, а также зловред RAT-Go. Для отправки писем злоумышленники регистрировали домены, похожие на адреса российских предприятий и разработчиков.


По оценке Ф6/F6, наиболее вероятная цель группы — шпионаж. Однако финальную вредоносную нагрузку исследователи получить не смогли, поэтому окончательные выводы о мотивах пока делать рано. Технические подробности и индикаторы компрометации опубликованы в исследовании F6.

RSS: Новости на портале Anti-Malware.ru