


Выложены похищенные данные сотен тысяч пользователей

Хакеры выложили на Pastebin данные 300 тыс. пользователей

За последние 12 месяцев на ресурсе Pastebin опубликовали украденную информацию о 300 тыс. человек. Об этом сообщили сотрудники компании High-Tech Bridge. Это удивляет, ведь ресурс автоматически обнаруживает важные данные и быстро их удаляет.

Эксперты по безопасности отслеживали утечки данных о более чем ста пользователях. Специалисты не брали во внимание ложные взломы и дубликаты. По словам сотрудников фирмы, каждая утечка содержит сведения приблизительно о тысяче людей. Половина паролей, опубликованных на Pastebin, были зашифрованными.

«Анализируя украденную информацию, мы пришли к выводу, что данные попадают на Pastebin из двух источников: небезопасных веб-приложений и взломанных ПК с троянами», – сказал глава High-Tech Bridge Илья Колоченко.

Президент компании утверждает, что атаки на веб-приложения – один из простейших способ кражи данных. У сайтов часто есть неограниченный доступ к центральной базе информации. Этого достаточно, чтобы найти проблему в коде SQL и использовать её для взлома.

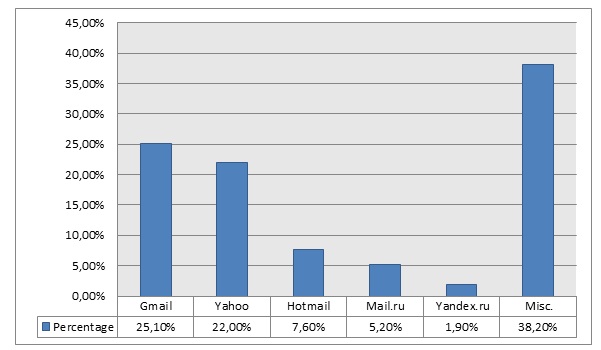
Какие краденные данные о почтовых системах чаще всего выкладывают?

В докладе High-Tech Bridge указано, что более 40% информации на Pastebin касается систем электронной почты, другие 40% – разных онлайн-сервисов. 13,1% припадает на социальные сети, 2,8% – на онлайн игры. 1,5% данных украли из систем онлайн-платежей. Оставшиеся 1,1% просочились из онлайн-магазинов.

Больше всего от хакеров страдают клиенты Gmail (25%), Yahoo (22%), Hotmail (7%) и Mail.ru (5%). Другие подробности исследования можно обнаружить на сайте компании.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru