


ИИ-помощник Windows Recall теперь opt-in и включается через Hello

ИИ-помощник Windows Recall теперь opt-in и включается через Hello

ИИ-помощник Windows Recall теперь opt-in и включается через Hello

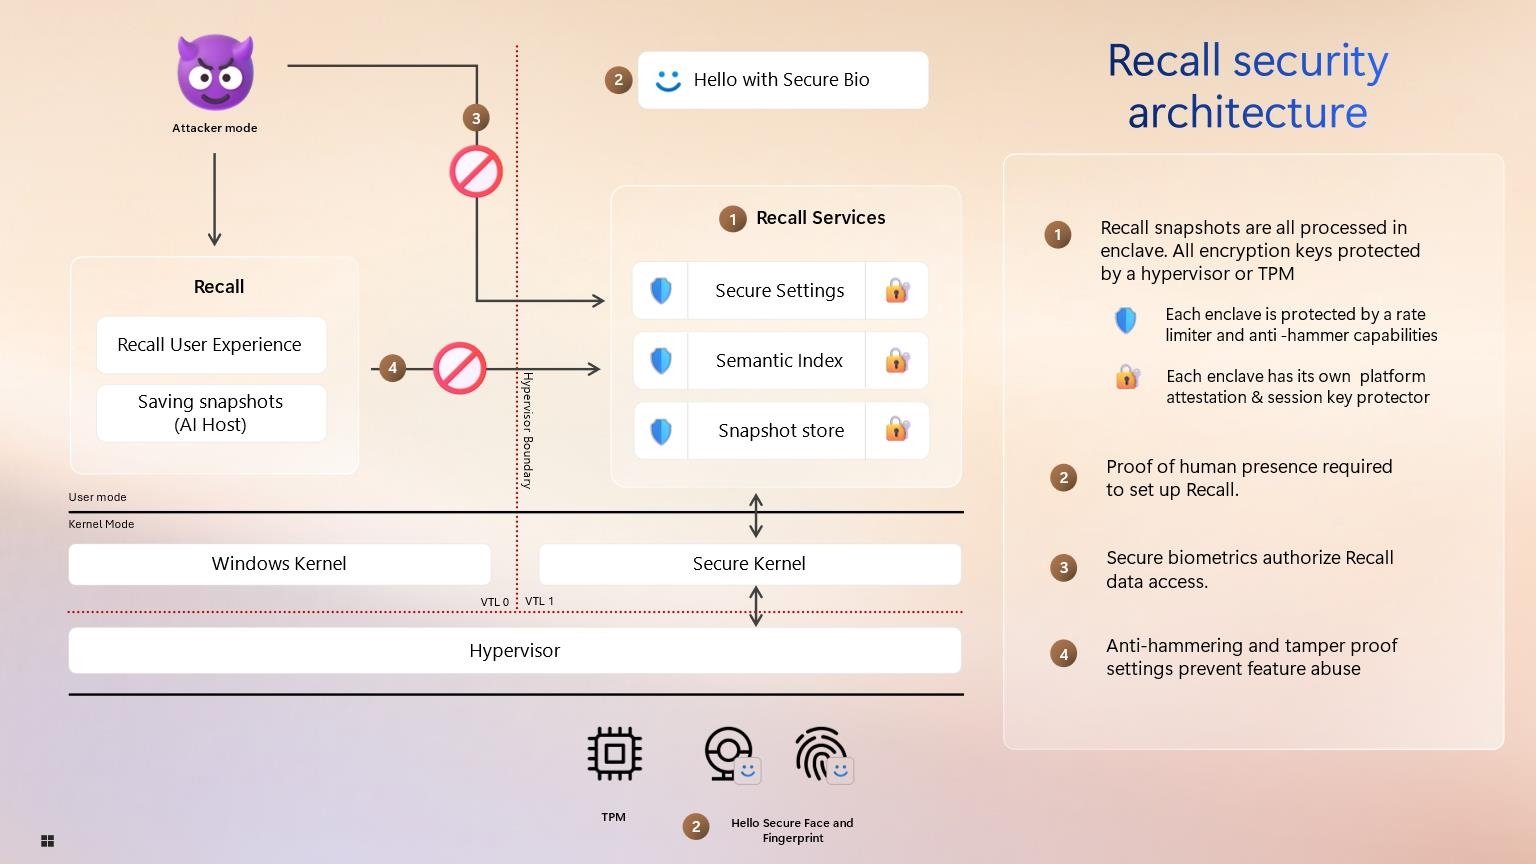
Разработчики Microsoft полностью перестроили систему безопасности Windows Recall. ИИ-ассистент теперь работает с данными в изолированной среде, по умолчанию неактивен и при включении требует аутентификации через Windows Hello.

Подтверждать физическое присутствие с помощью Windows Hello придется также при изменении настроек Windows Recall или получении доступа к UI. По желанию в ОС можно выставить постоянный запрет на включение ИИ-функций.

Все операции над скриншотами отныне выполняются в безопасной секции памяти — анклавах VBS (Virtualization-Based Security). Для сегментации используется такой же гипервизор, что и в Azure; по завершении сессии или превышении лимита времени все данные из памяти удаляются.

Вносимые в базу Recall снимки экрана и сопутствующая информация всегда шифруются ключами, хранимыми в TPM. Эти данные недоступны другим пользователям ОС; их можно удалять, ставить функцию скриншотов на паузу или временно отключать. Юзер может также ограничить срок хранения контента Recall и выделенное пространство на диске.

Усилена защита от утечек конфиденциальных данных (паролей, номеров удостоверений личности, номеров банковских карт). Умный помощник теперь автоматом отфильтровывает их с помощью фоновых DLP-функций, позаимствованных у Microsoft Purview, и откатывает сохранение.

Защититься от вредоносов и несанкционированного доступа Recall помогают ограничение скорости передачи данных и противодействие атакам перебором.


Нововведения призваны развеять опасения в отношении безопасности и приватности, которые породила способность ИИ-ассистента почти ежесекундно фиксировать действия пользователя и хранить результаты локально. Из-за волны недоверия и критики Microsoft пришлось отложить выпуск тестовых версий Windows Recall — по последним данным, до октября.

Подпишитесь на новости

Число россиян с зараженными смартфонами выросло на 34%

Телефонные аферисты стали реже попадаться в фильтры подозрительных звонков, зато вредоносные программы на смартфонах набирают обороты. По данным мониторинга МегаФона, летом 2026 года число пользователей в России с обнаруженным мобильным вредоносом выросло на 34% год к году.

Как сообщает РБК, самый заметный скачок пришелся на август — 77% относительно того же месяца прошлого года.

Речь прежде всего об Android-троянах, способных устанавливать приложения без ведома владельца, перехватывать уведомления, обеспечивать удаленный доступ и похищать личные данные.

Одновременно число заблокированных подозрительных звонков снижалось: в июне — на 31%, в июле — на 41%, в августе — на 75% год к году. В сентябре показатель оказался на 73% ниже прошлогоднего. В компании связывают эту динамику с государственными и корпоративными мерами против телефонного мошенничества.

Но снижение числа блокировок не означает, что аферисты ушли на пенсию. Они используют захваченные аккаунты в мессенджерах, а доступ получают через социальную инженерию, вредоносные программы и даже предложения сдать учетную запись в аренду.

По словам директора департамента МегаФона Сергея Хренова, встречаются и комбинированные атаки: во время мошеннического звонка человека убеждают установить якобы легальное приложение. На деле это шпионский софт, который помогает контролировать жертву и менять тактику обмана.

Фишинг тоже держится на высоком уровне. Среди выявленных ресурсов 30% связаны с инвестициями и криптовалютами, 21% — с соцсетями и мессенджерами, 9% — с потенциально вредоносными APK. Категории могут пересекаться.

Смартфон в такой схеме становится инструментом самого мошенника.

RSS: Новости на портале Anti-Malware.ru