


Индия и Китай стали главными целями для хакеров

Panda Security говорит об увеличении атак в 2013 году

Компания Panda Security опубликовала отчет за третий квартал 2013 года. В исследовании особенный упор делается на вредоносном программном обеспечении, DNS-атаках, мобильных угрозах и слежке АНБ.

Что касается вредоносного программного обеспечения, то за весь 2013 год было обнаружено свыше 10 млн новых разновидностей вирусов. Это больше, чем общее количество вирусов замеченных в прошлом году. Похоже, взломщики поставили очередной рекорд.

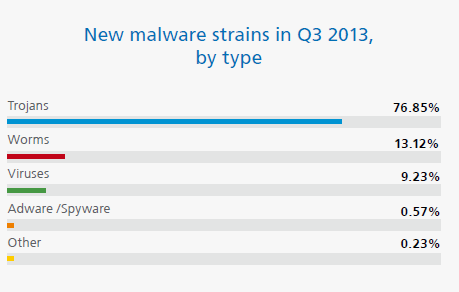
Примерно 77% нового вредоносного программного обеспечения, составляют трояны, за которыми следуют черви (13%) и вирусы (9%). Трояны остаются главной причиной возникновения компьютерных инфекций. Серьезной угрозой, которая мучила пользователей в третьем квартале 2013 года, осталась CryptoLocker.

Что касается мобильных угроз, то наименее безопасной системой остается Google Android. Впрочем замечено существенное количество атак, направленное на iOS.

Аналитики говорят, что киберпреступники часто полагаются на DNS для того чтобы инфицировать крупнейшие международные компании. В числе пострадавших Google, Microsoft и многочисленные провайдеры услуг. Panda Labs также подробно описала все технологические приемы, которые использовала АНБ.

Аналитики установили, что страны Латинской Америки чаще всего страдают от вредоносного программного обеспечения. В Китае примерно 60% всех компьютеров были инфицированы. Меньше всего от инфекций были зарегистрированы в Нидерландах, Великобритании и Германии.

Технический директор PandaLabs Луис Корронс (Luis Corrons) говорит, что в будущем нас ждет еще большое откровений, объясняющих все тайные действия и методики АНБ.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru