


Мобильные троянцы нашли новый путь к банковским счетам пользователей

Мобильные троянцы нашли новый путь к банковским счетам пользователей

Мобильный троянец Svpeng, обнаруженный специалистами «Лаборатории Касперского» летом этого года и обладающий способностью красть деньги у пользователей смартфонов Android непосредственно с банковских счетов, стал еще хитрее – теперь он способен выманивать у пользователей их учетные данные от систем онлайн-банкинга при помощи фишинга. 

Новый функционал этого троянца проявляется в том, что зловред подменяет открытое окно легального банковского приложения на фишинговое. Соответственно, все данные учетной записи системы интернет-банкинга, которые пользователь вводит в этом поддельном окне, отправляются прямиком к злоумышленникам.

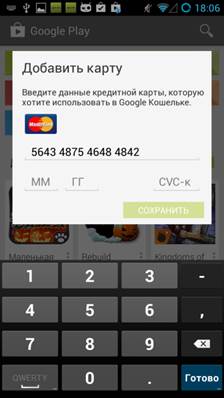
Подобным же образом троянец Svpeng пытается украсть и данные банковской карты жертвы: при запуске приложения Google Play пользователь видит на экране смартфона окно, в котором ему предлагается ввести номер и секретный код своей платежной карты. Этот фишинговый прием также позволяет мошенникам получить легкий доступ к финансовым данным доверчивых или невнимательных пользователей.


Фишинговый функционал троянца Svpeng в действии


За три месяца существования троянца Svpeng «Лаборатория Касперского» обнаружила 50 модификаций этой вредоносной программы, а защитный продукт Kaspersky Internet Security для Android за это же время заблокировал более 900 установок троянца.

Примечательно, что в случае попадания на смартфон этот зловред предпринимает меры для самозащиты, усложняющие его обнаружение и удаление из системы. В частности, Svpeng использует ранее неизвестную уязвимость в платформе Android, благодаря которой может предотвращать сброс настроек телефона до заводских и препятствовать своему удалению. Единственным «противоядием» в этой ситуации является антивирус – Kaspersky Internet Security для Android способен удалить эту вредоносную программу из смартфона несмотря на все ее ухищрения.

«Мобильный троянец Svpeng распространяется с помощью SMS-спама, в котором злоумышленники нередко используют приемы социальной инженерии: имена известных сервисов, интригующие предложения, прикрытие знакомыми именами. Все это не должно вводить пользователя в заблуждение. Переход по ссылке в SMS является одним из наиболее распространенных способов заражения вредоносными программами, а потому делать этого никогда не стоит», – советует Роман Унучек, антивирусный эксперт «Лаборатории Касперского».

Подпишитесь на новости

Минцифры увидело риск блокировки российских приложений на Android

Новый механизм проверки разработчиков Android может осложнить установку российских приложений, особенно уже удалённых из официальных магазинов. Минцифры оценивает угрозу и вместе с отраслью готовит варианты, как не позволить Google превратить установку APK в квест с непредсказуемым финалом.

Об этом заявил глава ведомства Максут Шадаев. По его словам, сейчас приложения на Android можно свободно устанавливать из сторонних источников, но изменение правил верификации способно ограничить такую возможность.

«Мы смотрим на это как на риск того, что, условно, завтра нельзя будет поставить приложения», — сказал Шадаев на конференции «День ТризТех». Министр уточнил, что речь идёт о сценарном анализе, а не об уже объявленном Google запрете.

Google вводит обязательную регистрацию разработчиков и приложений, распространяемых не только через Google Play, но и за его пределами. Новые правила должны заработать 30 сентября 2026 года в Бразилии, Индонезии, Сингапуре и Таиланде, а с 2027 года компания планирует расширить их на сертифицированные Android-устройства по всему миру.

Разработчики, не прошедшие проверку, рискуют лишиться обычного канала установки. При этом Google обещает оставить продвинутый режим загрузки неподтверждённых приложений с дополнительными предупреждениями, а также возможность установки через ADB.

Интересно также, что команда LineageOS решила успокоить своих пользователей: на устройства с этой кастомной прошивкой новая система проверки разработчиков не повлияет.

Наиболее уязвимыми могут оказаться российские банки, маркетплейсы и другие сервисы, ранее удалённые из зарубежных магазинов. Для них установка APK с сайта стала запасным аэродромом.

Напомним, на «День ТризТех» Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru