


Apple отрицает возможность слежки в iMessage

Хакеры нашли способ следить за сообщениями в iMessage

Программа обмена мгновенными сообщениями Apple iMessage считается одной из самых защищенных и надежных на рынке. Клиенты полагают, что данное приложение не дает возможности следить за их перепиской. Однако во время конференции Hack In The Box в Куала-Лумпур разработчики показали, что в iMessage существует уязвимость, позволяющая перехват, слежку и просмотр личных сообщений.

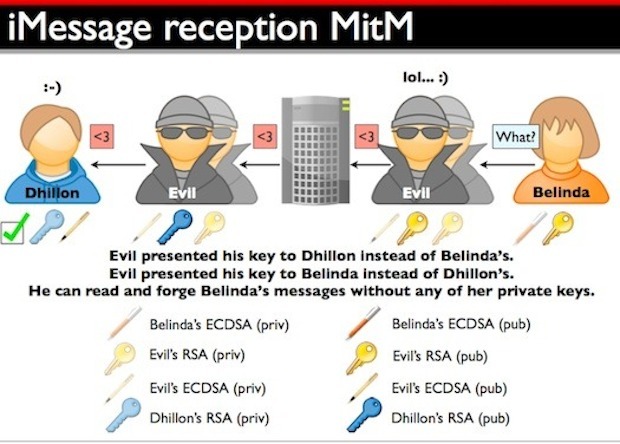
Взломщики напрямую противоречат Apple, которая утверждает, что она не может расшифровывать и уже тем более читать сообщения в iMessage. Взломщики из QuarksLab показали видео, демонстрирующее, как Apple может следить за вашим общением. Эксперты даже показали, как «iMessages» могут быть мгновенно изменены с помощью MiTM-атаки. Перехват сообщений позволяет третьей стороне менять отосланное сообщение прежде, чем она доберется до получателя.

В 90-минутной презентации эксперты по шагам расписали, как можно осуществить взлом. При этом из двух презентаций, вторая оказалась безуспешной, так как на конференции наблюдались небольшие проблемы. Позже эксперты продемонстрировали взлом прессе.

Схема слежки за сообщениями в iMaessage.


В интервью AllThingsD, представитель Apple Труди Миллер (Trudy Muller) заявила, что iMessage не создавалась таким образом, чтобы позволять Apple читать сообщения клиентов. Взломщики из QuarksLab предлагают некоторые технологические реформы, которые позволили бы устранить эту возможность для слежки. Однако странным образом Apple не планирует вносить существенные изменения в iMessage.


Хакеры утверждают, что осуществлять слежку можно на любом устройстве Apple, на котором вообще можно запускать iMessages (iMac, Mac Pro, MacBook Pro, MacBook Pro Retina, iPhone, iPod Touch, iPad). Эксперты собираются в будущем самостоятельно выпустить небольшое обновление для взломанных iOS-устройств и OS X.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru