


Apple отрицает возможность слежки в iMessage

Хакеры нашли способ следить за сообщениями в iMessage

Программа обмена мгновенными сообщениями Apple iMessage считается одной из самых защищенных и надежных на рынке. Клиенты полагают, что данное приложение не дает возможности следить за их перепиской. Однако во время конференции Hack In The Box в Куала-Лумпур разработчики показали, что в iMessage существует уязвимость, позволяющая перехват, слежку и просмотр личных сообщений.

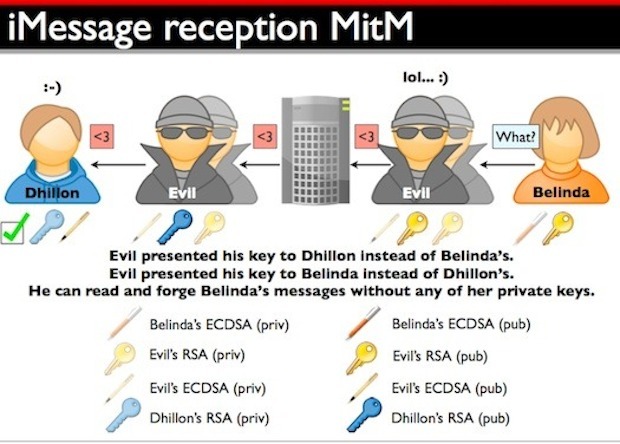
Взломщики напрямую противоречат Apple, которая утверждает, что она не может расшифровывать и уже тем более читать сообщения в iMessage. Взломщики из QuarksLab показали видео, демонстрирующее, как Apple может следить за вашим общением. Эксперты даже показали, как «iMessages» могут быть мгновенно изменены с помощью MiTM-атаки. Перехват сообщений позволяет третьей стороне менять отосланное сообщение прежде, чем она доберется до получателя.

В 90-минутной презентации эксперты по шагам расписали, как можно осуществить взлом. При этом из двух презентаций, вторая оказалась безуспешной, так как на конференции наблюдались небольшие проблемы. Позже эксперты продемонстрировали взлом прессе.

Схема слежки за сообщениями в iMaessage.


В интервью AllThingsD, представитель Apple Труди Миллер (Trudy Muller) заявила, что iMessage не создавалась таким образом, чтобы позволять Apple читать сообщения клиентов. Взломщики из QuarksLab предлагают некоторые технологические реформы, которые позволили бы устранить эту возможность для слежки. Однако странным образом Apple не планирует вносить существенные изменения в iMessage.


Хакеры утверждают, что осуществлять слежку можно на любом устройстве Apple, на котором вообще можно запускать iMessages (iMac, Mac Pro, MacBook Pro, MacBook Pro Retina, iPhone, iPod Touch, iPad). Эксперты собираются в будущем самостоятельно выпустить небольшое обновление для взломанных iOS-устройств и OS X.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru