

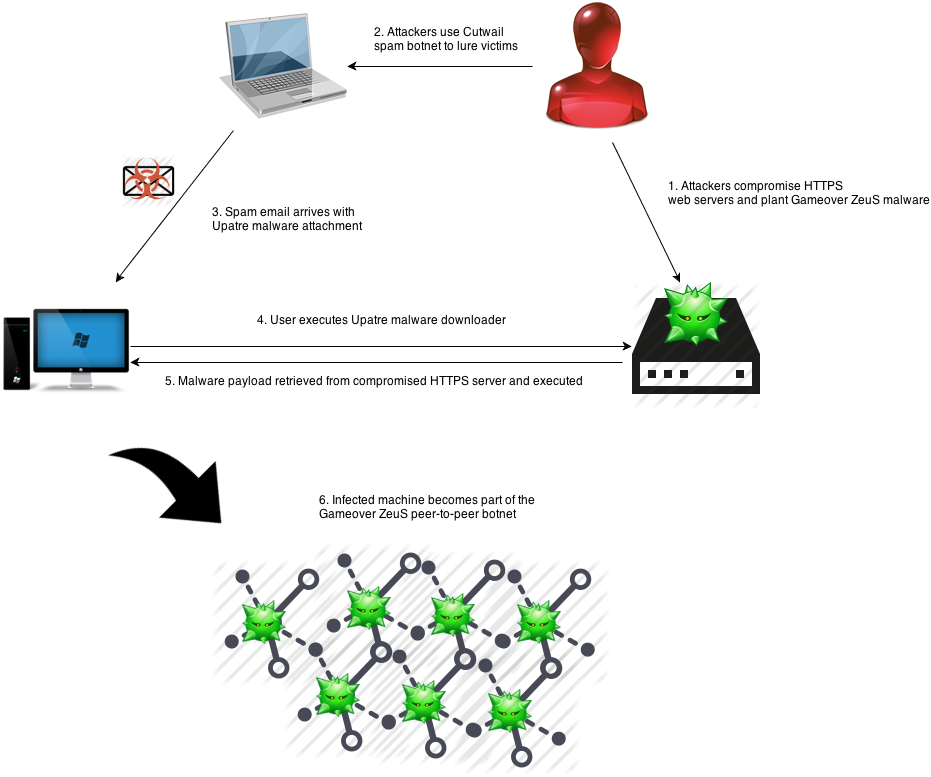

Компания Dell исследовала работу ботнета Gameover

Загрузчик Upatre распространяет троян ZeuS

Эксперты по системам безопасности из компании Dell SecureWorks Counter Threat Unit проводили мониторинг деятельности кибервзломщиков, которые полагались на P2P-версию ZeuS Trojan. Специалисты установили, что в дополнение к Pony Loader группа также использовала программу Upatre для распространения вредоносного программного обеспечения.

«Программа загрузки отличается небольшим размером и простотой. Весь его функционал сводится к одной единственной функции. Приложение скачивает и запускает один файл через защищенное Sockets Layer (SSL) соединение и затем отключается», – пишут сотрудники Dell.

Операторы ботнета Gameover используют спам, который рассылается через ботнет Cutwail для распространения Upatre и Pony Loader. В большинстве случаев, опасные email маскируются под сообщения от финансовых и правительственных организацией. Напоминания специально разработаны таким образом, чтобы обмануть людей и открыть прикрепленные к письмам файлы, в которых и прячутся вредоносные программы.


После активации файла, Upatre копирует себя во временную директорию, запускает временную копию и прекращает текущий процесс. Оригинальный вирус удаляется.

Upatre использует SSL-шифрование, благодаря чему его редко могут заметить антивирусные системы и сетевые фильтры. К тому же взломщики постоянно меняют тактику и технику работы.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru