


Ботнет Mevade оказался обновленной версией Sefnit

Ботнет в Tor запустили израильские и украинские хакеры

Ранее в этом месяце появилась информация о том, что в анонимной сети Tor наблюдался существенный рост пользователей. Оказалось, что во всем был виноват ботнет Mevade, который пересылает поддельные клики через рекламные сети, чтобы собрать комиссию. Как оказалось, за этой преступной деятельностью стояла преступная группировка из Украины и Израиля.

Microsoft Malware Protection Center (MMPC) считает, что Mevade – это вовсе не новая система вредоносного программного обеспечения, а следующее поколения Win32/Sefnit – известного ботнета, который с 2011 года считался неактивным. Как оказалось, Sefnit продолжал работу в скрытом режиме. Информацию от Microsoft поддерживают сотрудники Fox-IT. По словам Trend Micro, Mevade принадлежит криминальной группировке, организованной гражданами Украины и Израиля.

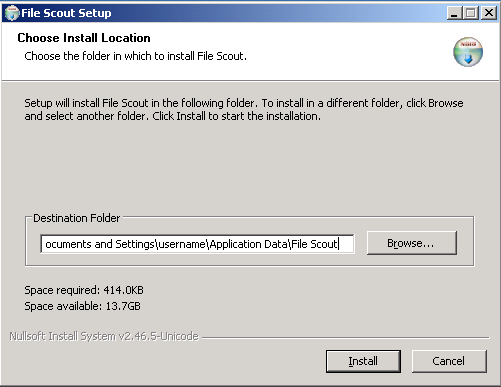
Инфицирование происходит за счет других программ, в частности File Scout. Предполагается, что данное приложение написали те же программисты, которые занимались Meade/Sefnit.

Экран установки программы File Scout.

Больше всего экспертов интересовало то, как Mevade/Sefnit удалось исчезнуть с радаров на 2 года. Старая версия Mevade использовала классические «click fraud» техники. Программа загружала невидимые элементы страницы на вебсайты (вроде Google), на которые пользователь хотел нажимать. Вместо того, чтобы пройти пл нужной ссылке, жертву направляли на схожий вредоносный ресурс. Разумеется, такая методика считалась слишком примитивной, так как пользователь сразу замечал подвох.

В 2011 Sefnit перешел на совершенно новую технологию, начиная прятать ботов за бесплатным кроссплатформенным прокси-сервером 3proxy. Боты генерируют мошеннический трафик напрямую, не привлекая пользователя к своей деятельности, так что жертва ни о чем не догадывается. Трафик также передается не постоянно, из-за чего антивирусные программы не замечают его деятельности.

Подпишитесь на новости

55% опрошенных компаний полностью перешли на российские межсетевые экраны

55% организаций, участвовавших в исследовании «Кода Безопасности», полностью перешли на отечественные межсетевые экраны. Ещё 37% совмещают российские и зарубежные решения. Исключительно иностранные NGFW используют и не планируют менять 3% опрошенных, а 5% намерены перейти на отечественные продукты.

По данным компании, в 2025 году доля организаций, использовавших только российские решения, составляла 47%, а гибридную модель применяли 38%.

Основной сценарий использования NGFW — защита периметра: его отметили 93% участников. Половина применяет межсетевые экраны для внутренней сегментации сети, 30% — для защиты ЦОД. Централизованное управление правилами МСЭ актуально для 93% опрошенных, причём 43% считают его критически важным.

Отечественные EDR уже используют 55% респондентов, ещё четверть планирует внедрение. Главным препятствием остаётся стоимость лицензий — её назвали 56% участников. Нагрузку на производительность отметили 35%, сложность интеграции с действующими средствами защиты — 23%.

Треть опрошенных организаций использует EDR без SIEM. В защите конечных точек самые высокие оценки получили антивирусные функции, защита от вымогателей и контроль USB-устройств.

В исследовании участвовали представители небольших компаний и предприятий с численностью более 500 сотрудников. Среди респондентов были конечные пользователи, интеграторы, партнёры и представители учебных учреждений. Половина совмещает обязанности в ИТ и информационной безопасности, ещё треть занимается исключительно ИБ.

RSS: Новости на портале Anti-Malware.ru