

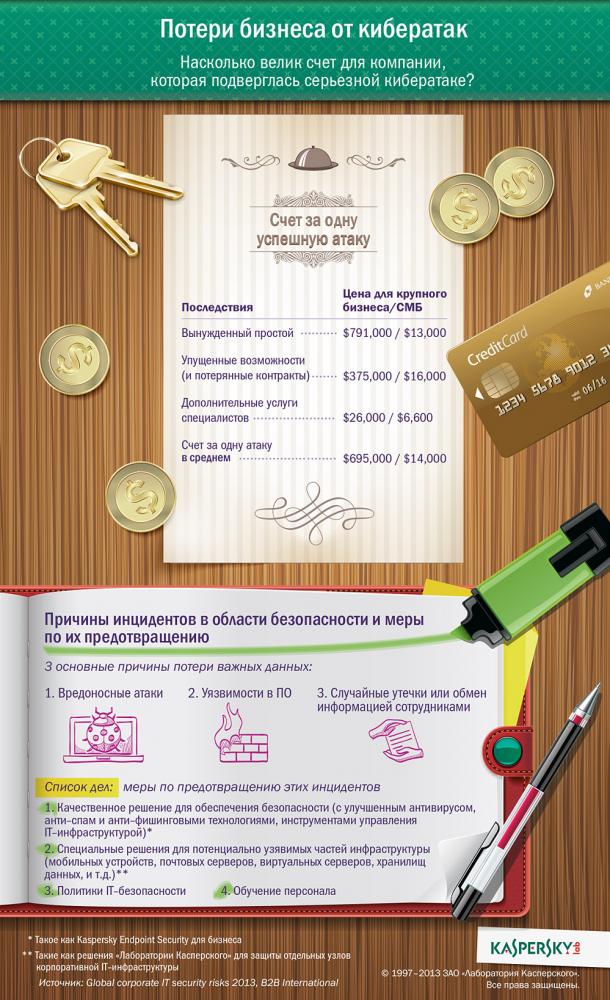

Среднестатистический ущерб от кибератаки на корпорации составляет 695 000 $

Среднестатистический ущерб от кибератаки на корпорации составляет 695 000 $

Средний размер ущерба в результате одного инцидента можно оценить в 14 тыс. долларов для малых и средних компаний и 695 тыс. долларов для крупных российских организаций. Такую оценку приводят аналитики компании B2B International и «Лаборатория Касперского» в совместном исследовании по информационной безопасности бизнеса.

К столь большим потерям приводят три основных фактора: вынужденный простой, упущенные возможности для бизнеса (включая потерю контрактов из-за кибератаки), а также расходы на дополнительные услуги различных специалистов. По данным опроса, СМБ-компаниям вынужденный простой обходится в среднем в 13 тыс. долларов, а крупным организациям ― в 791 тыс. долларов. Упущенные возможности также выражаются в финансовых потерях, средний размер которых для малых и средних компаний составил 16 тыс. долларов, а максимально возможный ущерб, по оценкам опрошенных, мог достигать 375 тыс. долларов. Что касается дополнительных услуг различных специалистов, в среднем общие расходы на них достигают 6,6 тыс. долларов для небольших компаний, и 26 тыс. долларов для крупных корпораций.


Кроме того, по данным опроса, один инцидент с утечкой данных в 58% случаев вызвал временную утрату доступа к важной деловой информации. А почти в четверти случаев (24%) инцидент привел к потере важных деловых контрактов и упущенным возможностям для развития бизнеса.

«Ущерб в денежном выражении более чем нагляден, но не стоит также забывать и о сопутствующих рисках, к примеру, потере деловой репутации компании и о том, что помимо финансовых издержек, вызванных непосредственно самим инцидентом, компании часто в таком случае в экстренном режиме расходуют средства на ряд дополнительных защитных мер, призванных, в том числе, снизить вероятность возникновения подобных инцидентов в будущем», ― комментирует Кирилл Керценбаум, руководитель группы предпродажного сопровождения «Лаборатории Касперского».

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru