

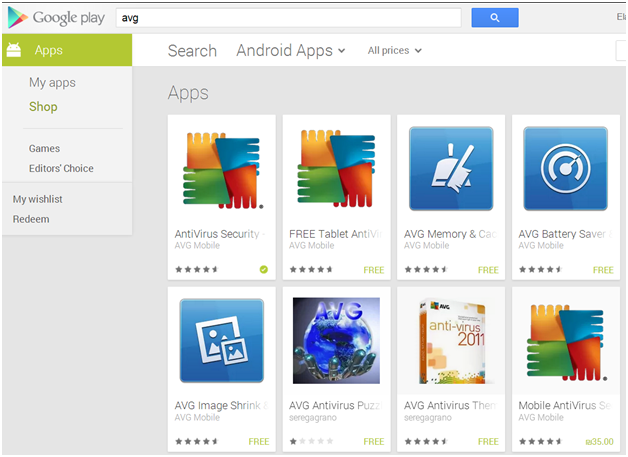

AVG предупреждает о поддельных мобильных антивирусах

Лже-антивирус AVG пробрался в Google Play

Мы уже успели привыкнуть к тому, что в сетевом магазине мобильных приложений Google Play постоянно появляются поддельные антивирусы. Однако сообщение AVG Technologies способно удивить даже экспертов. Представители компании обнаружили в хранилище Android-софта более 33 ненастоящих программ, в которых имеются навязчивые рекламные компоненты.

Некоторые из этих продуктов были спроектированы таким образом, чтобы выглядеть как настоящие программы от Microsoft, Google и Twitter. Более того, специалистам попались приложения, замаскированные под различные версии AVG Antivirus, включая новейшую версию антивируса AVG 2014. Согласно данным специалистов, разработчики поддельных программ нарисовали разнообразные версии иконок AVG, чтобы сбить с толку потребителя.

После установки подобных мобильных продуктов на Android-устройствах меняются основные параметры поиска и демонстрируется реклама «сервисов для взрослых».


Кроме того, подобные аже-программы наносят ущерб репутации AVG, из-за чего многие клиенты не решаются устанавливать аутентичные приложения компании. Впрочем, такая проблема знакома не только AVG Technologies, но и многим другим производителям защитного программного обеспечения. Например, в начале сентября специалисты сообщали о таких программах как, Antivirus System и Attentive Antivirus, за которыми на самом деле скрывались обычные вирусы.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru