

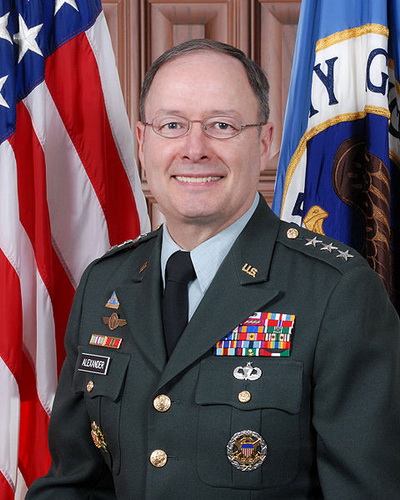

На мероприятии Black Hat выступит генерал Кит Александер

Руководитель АНБ выступит на конференции Black Hat

Американский генерал Кит Александер – директор АНБ и руководитель Кибернетического командования США – выступит на конференции Black Hat USA, которая пройдет в Лас-Вегасе с 27 июля по 1 августа 2013 года. Буквально за несколько дней до этого анонса организатор конференции DefCon Джефф Мосс попросил, чтобы федеральные работники воздержались от присутствия на этом хакерском мероприятии. Нежелание видеть американских чиновников на конференции легко объясняется скандалом с программой слежки PRISM и другими откровениями Эдварда Сноудена.

Конференция Black Hat проходит в то же время, что и DefCon. Оба мероприятия сосредоточены на компьютерной и сетевой безопасности, однако у этих мероприятий совершенно разная аудитория. Black Hat организуется при поддержке UBM Tech – медиа-компании, которая владеет несколькими крупными журналами, включая InformationWeek. DefCon – это хакерская конвенция, где собираются взломщики и любители обратной разработки.

Кит Александер.

Руководители Black Hat чрезвычайно рады, что им удалось привлечь на свое мероприятие генерала Александа. Организаторы верят, что военный позволит разобраться в вопросах слежки и выяснить, так ли неприкосновенны пользовательские данные в сегодняшнем мире.

Александер не часто выступает перед публикой, хотя в прошлом году он присутствовал на мероприятии DefCon. Напомним, что именно тогда в ответ на вопрос одного из участников руководитель сказал, что у «АНБ нет миллионов досье на многих пользователей сети Интернет». После этих откровений Комитет по разведке Сената США заинтересовался тем, собирает ли АНБ данные пользователей. Позже выяснилось, что такую информацию чиновники действительно отслеживали и хранили.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru