


Новая iOS дала вескую причину для борьбы с джейлбрейком

iOS 7 делает iPhone неуязвимым для краж

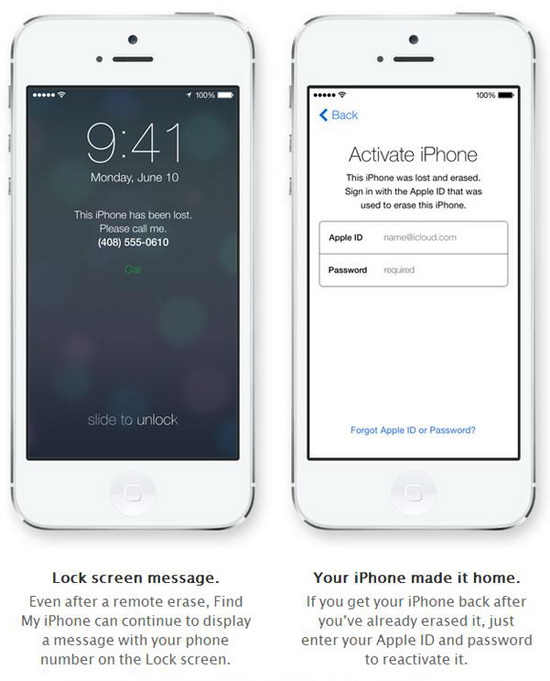
Новая функция iOS 7 Activation Lock делает украденный смартфон iPhone практически бессмысленным, ведь злоумышленники не смогут активировать устройство без Apple ID-владельца. Однако джейлбрейк может сделать удачную защитную функцию нерабочей.

Apple долгие годы ведет войну со всеми взломщиками iOS. Сегодня в сети уже можно найти новую версию iOS 7, которую все хакеры непременно скачают и начнут искать уязвимости. В свою очередь Apple будет пытаться закрыть эти бреши. Проблема в том, что в представленной на WWDC 2013 системе существует оригинальная возможность, позволяющая легко предотвращать кражу iPhone. Если смартфон взломать, данная система окажется неэффективной, так что у Apple появилась весомая причина борьбы с джейлбрейком.

Activation Lock не позволяет вору обойти приложение iPhone Find My iPhone. На экране просто появляется экран блокировки, в котором нужно ввести Apple ID владельца. Если этого не сделать, то работать с продуктом не получится. В презентации не говорилось, но скорее всего данная функция также будет работать с iPad и iPod touch. Так как джейлбрейк в нынешней ситуации помогает преступникам, создатели iOS получили реальный рычаг, который может помочь полностью запретить джейлбрейк устройств.

В большинстве случаев люди осуществляют взлом iOS-устройств, чтобы получить доступ к определенным программам, которые не находятся в App Store, или устанавливать пиратские игры. Ничего особенно криминального. С выпуском iOS7 к этому списку присоединится еще и запуск ворованных смартфонов. Activation Lock может стать не только эффективным способом разобраться с проблемой краж iPhone, но и поставить точку в развитии джейлбрейк-сообщества.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru