


Спаммеры используют уязвимость открытого перенаправления на сайте CNN

Спаммеры используют уязвимость открытого перенаправления на сайте CNN

Спаммеры используют уязвимость открытого перенаправления на сайте CNN

 Основатель E Hacking News Сабари Сельван (Sabari Selvan) выявил новую кампанию по рассылке спама в Twitter. По словам Сельвана, киберпреступники рассылают со своего аккаунта нежелательные сообщения (спам), содержащие ссылки на интернет-сайты, рекламирующие весьма сомнительные диеты.

Наиболее примечателен тот факт, что спаммеры активно используют уязвимость открытого перенаправления на сайтах CNN и Yahoo. Таким образом, переходя по ссылке, жертва перенаправляется на рекламируемый киберпреступниками сайт с официального сайта CNN и Yahoo.

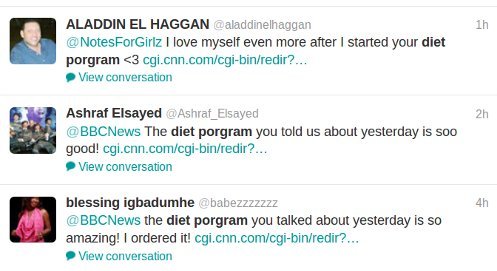
Ссылки, вроде hxxx://cgi.cnn.com/cgi-bin/redir?URL=hxxx://tumblrhealth.me", сопровождаются восторженными откликами, якобы оставляемыми людьми, опробовавшими предлагаемую диету. Например:

"The diet porgram you told us about yesterday is soo good! hxxx://cgi.cnn.com/cgi-bin/redir?URL=hxxx://tumblrhealth.me" One of the tweets posted from the spammers' twitter account reads (диета, о которой вы рассказывали вчера, просто замечательна).


Используя уязвимости открытого перенаправления на сайтах, вроде CNN и Yahoo, киберпреступники одновременно решают несколько задач:

- Высокая степень доверия потенциальных жертв;

- Системы фильтрации не блокируют жертвам доступ к сайту, так как запрос поступает от известного легитимного сайта.

Это далеко не первый раз, когда сайты CNN используются подобным образом. В частности, в 2010 году спаммеры воспользовались уязвимостью открытого перенаправления на сайте ads.cnn.com.


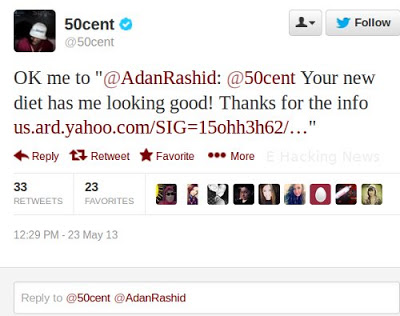
По имеющейся информации, жертвой кампании, организованной киберпреступниками, стал Twitter-аккаунт рэпера 50Cent (@50Cent), который имеет 7,6 миллиона подписчиков.

Подпишитесь на новости

RUTUBE отразил 300 DDoS-атак за квартал, рост в 2,4 раза

В третьем квартале 2026 года «ГПМ Цифровые Инновации» отразила 300 DDoS-атак — в 2,4 раза больше, чем во втором. За январь–сентябрь число отражённых атак превысило 530. У атакующих, судя по цифрам, квартальный план тоже был напряжённый.

Статистику предоставила компания, отвечающая за информационную безопасность видеоплатформ и предприятий «Газпром-Медиа Холдинга».

За девять месяцев показатель оказался в 4,5 раза выше, чем за аналогичный период 2025-го, и на 140% превысил результат всего прошлого года.

Заместитель генерального директора, глава цифровых активов холдинга Сергей Косинский связывает изменение экономики кибератак с распространением ИИ. По его оценке, технологии удешевляют подготовку и запуск атак: сценарии, которые раньше требовали квалифицированной команды и недель работы, становится проще адаптировать и тиражировать.

Это не означает, что каждая атака успешна. Речь, по мнению Косинского, о снижении порога входа и переходе к массовому производству атак.

В ответ холдинг намерен автоматизировать реагирование, сокращать время между обнаружением угрозы и её локализацией, а также повышать устойчивость инфраструктуры видеоплатформ.

Доля атак, при подготовке которых подтверждено использование ИИ, в предоставленных данных не указана. Поэтому рост числа DDoS-атак и оценку роли нейросетей стоит различать: первое компания подкрепляет статистикой, второе — объяснение тенденции со стороны руководства.

RSS: Новости на портале Anti-Malware.ru