


Новый банковский троян для Android распространяют посредством SMS-фишинга

Новый банковский троян для Android распространяют посредством SMS-фишинга

 Специалисты компании McAfee Labs обнаружили новый банковский троян для мобильной операционной системы Android, идентифицированный специалистами McAfee как Android/FakeBankDropper.A и Android/FakeBank.A. 


Вредоносная программа, действующая в основном на территории Южной Кореи, заменяет легитимные программы мобильного банкинга, предоставляемые своим клиентам местными банками.

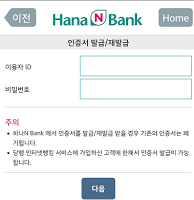
По данным экспертов, вредонос распространяется посредством SMS-фишинга. Как правило, на мобильное устройство жертвы приходит поддельное SMS-сообщение, отправителем которого якобы является Комиссия по регулированию рынка финансовых услуг (Financial Services Commission). В сообщении содержится просьба установить на устройство новое приложение для защиты от вредоносных программ.

В данном SMS-сообщении также содержится ссылка, перейдя по которой жертва может загрузить и установить приложение. Попадая на устройство жертвы, вредоносное приложение пытается удалить легитимное приложение мобильного банкинга. В случае неудачи, оно выводит на экран устройства уведомление с просьбой удалить легитимное приложение вручную. После этого вредонос вновь выводит на экран инфицированного устройства сообщение с просьбой установить другое приложение.

Визуально это приложение мало чем отличается от легитимного, но при этом ведет себя крайне подозрительно, пытаясь выведать у жертвы конфиденциальную информацию. В частности, троян просит пользователей инфицированных устройств ввести банковские реквизиты, номер счета, пароль, идентификатор в системе интернет-банкинга, номер социального страхования.

Всю полученную информацию вредоносная программа пересылает на удаленный сервер, контролируемый злоумышленниками.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru