


Новый банковский троян для Android распространяют посредством SMS-фишинга

Новый банковский троян для Android распространяют посредством SMS-фишинга

 Специалисты компании McAfee Labs обнаружили новый банковский троян для мобильной операционной системы Android, идентифицированный специалистами McAfee как Android/FakeBankDropper.A и Android/FakeBank.A. 


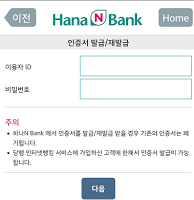
Вредоносная программа, действующая в основном на территории Южной Кореи, заменяет легитимные программы мобильного банкинга, предоставляемые своим клиентам местными банками.

По данным экспертов, вредонос распространяется посредством SMS-фишинга. Как правило, на мобильное устройство жертвы приходит поддельное SMS-сообщение, отправителем которого якобы является Комиссия по регулированию рынка финансовых услуг (Financial Services Commission). В сообщении содержится просьба установить на устройство новое приложение для защиты от вредоносных программ.

В данном SMS-сообщении также содержится ссылка, перейдя по которой жертва может загрузить и установить приложение. Попадая на устройство жертвы, вредоносное приложение пытается удалить легитимное приложение мобильного банкинга. В случае неудачи, оно выводит на экран устройства уведомление с просьбой удалить легитимное приложение вручную. После этого вредонос вновь выводит на экран инфицированного устройства сообщение с просьбой установить другое приложение.

Визуально это приложение мало чем отличается от легитимного, но при этом ведет себя крайне подозрительно, пытаясь выведать у жертвы конфиденциальную информацию. В частности, троян просит пользователей инфицированных устройств ввести банковские реквизиты, номер счета, пароль, идентификатор в системе интернет-банкинга, номер социального страхования.

Всю полученную информацию вредоносная программа пересылает на удаленный сервер, контролируемый злоумышленниками.

Подпишитесь на новости

Avanpost вывела Identity Cloud на рынок, первым партнёром стал CURATOR

Защита корпоративного входа переезжает в облако. Avanpost запустила коммерческую эксплуатацию Identity Cloud — сервиса многофакторной аутентификации и единого входа для сотрудников и подрядчиков. Первым партнёром, развернувшим платформу у себя, стал CURATOR: он предлагает её под брендом CURATOR.IDENTITY.

Avanpost Identity Cloud позволяет подключать защиту доступа по подписке, без отдельного тяжёлого проекта по развёртыванию ядра IAM.

После тестирования с июня по октябрь сервис выходит на рынок со стоимостью от 168 рублей за пользователя в месяц.

Тарифы есть под разные задачи. Start предназначен для базовой защиты VPN и веб-приложений: второй фактор и единый вход. Expert добавляет контекстную аутентификацию, оценку риска, правила для групп и аварийный вход. E-passport ориентирован на бесшовный доступ между разными типами приложений и криптографическую защиту сессий.

 

Zero Trust предполагает проверку устройств и непрерывную оценку доверия; на сайте этот тариф пока отмечен как предстоящий. Часть возможностей старших пакетов тоже появится позднее.

Рыночный контекст показательный: за рубежом облачная идентификация давно стала самостоятельным сегментом. В России направление пока заметно скромнее — но говорить, что до запуска его вообще не существовало, было бы перебором.

Для каждого клиента предусмотрен отдельный контур с собственной базой данных. Внутренние системы подключаются через Access Bridge: инфраструктурные секреты остаются у заказчика, а офлайн-аутентификация предусмотрена на случай потери связи с облаком.

Партнёрам доступны две модели: перепродавать сервис Avanpost либо развернуть платформу в своей инфраструктуре и продавать под собственным брендом, как сделал CURATOR.

RSS: Новости на портале Anti-Malware.ru