


Взломщики захватили бразильские правительственные ресурсы

Вредоносные программы найдены на бразильских государственных сайтах

В общей сложности 11 уникальных вредоносных программ были обнаружены на сайтах двух государственных порталов Бразилии. Многие из этих продуктов были замаскированы под продукты Adobe. Эти неприятные продукты были замечены экспертами из компании Trend Micro. Вебсайты распространяли вредоносные программы с 24 апреля 2013 года.


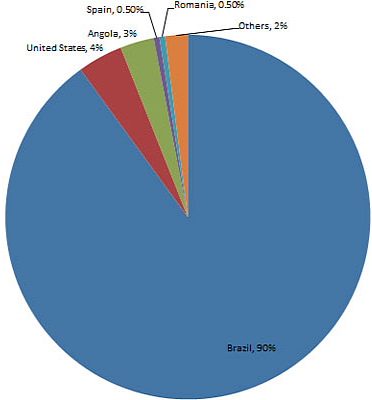
Атака в основном нацелена против граждан Бразилии, однако есть жертвы из США, Анголы, Испании, Румынии и других стран. Это вредоносное программное обеспечение помогает преступникам получать доступ к личной информации, которая позволяет получить доступ к банковским учетным записям.

После того, как компьютерная система была инфицирована трояном (TROJ_BANDROP.ZIP), на компьютере создается учетная запись администратора через которую заводится несколько удаленных сессий по работе с операционной системой.

Страны, пострадавшие от атаки.

Вредоносная учетная запись называется ADM123 и позволяет нападающим удаленно соединяться с инфицированным компьютером и получать полный контроль над машиной. Как отмечают специалисты Trend Micro, установка вредоносного программного обеспечения на правительственные вебсайты совсем не новая практика.

Взломщики используют такую тактику еще и потому, что она дает им неоспоримое социальное преимущество. Большинство пользователей считают, что правительственные сайты полностью надежны. Как оказалось, в сети не существует такого понятия, как полностью безопасное место.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru