


Взломщики захватили бразильские правительственные ресурсы

Вредоносные программы найдены на бразильских государственных сайтах

В общей сложности 11 уникальных вредоносных программ были обнаружены на сайтах двух государственных порталов Бразилии. Многие из этих продуктов были замаскированы под продукты Adobe. Эти неприятные продукты были замечены экспертами из компании Trend Micro. Вебсайты распространяли вредоносные программы с 24 апреля 2013 года.


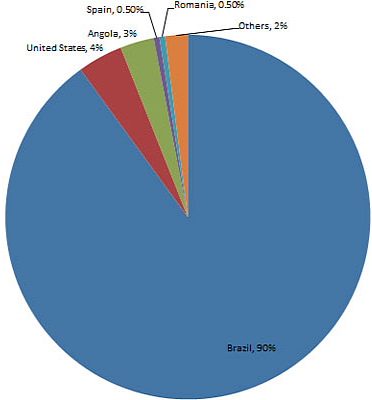
Атака в основном нацелена против граждан Бразилии, однако есть жертвы из США, Анголы, Испании, Румынии и других стран. Это вредоносное программное обеспечение помогает преступникам получать доступ к личной информации, которая позволяет получить доступ к банковским учетным записям.

После того, как компьютерная система была инфицирована трояном (TROJ_BANDROP.ZIP), на компьютере создается учетная запись администратора через которую заводится несколько удаленных сессий по работе с операционной системой.

Страны, пострадавшие от атаки.

Вредоносная учетная запись называется ADM123 и позволяет нападающим удаленно соединяться с инфицированным компьютером и получать полный контроль над машиной. Как отмечают специалисты Trend Micro, установка вредоносного программного обеспечения на правительственные вебсайты совсем не новая практика.

Взломщики используют такую тактику еще и потому, что она дает им неоспоримое социальное преимущество. Большинство пользователей считают, что правительственные сайты полностью надежны. Как оказалось, в сети не существует такого понятия, как полностью безопасное место.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru