


Сирийская электронная армия ударила по телеканалу CBS

Сирийцы взломали Twitter компании CBS

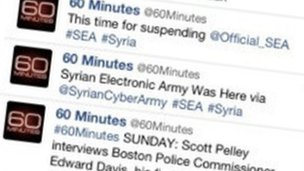
Twitter-аккаунты двух новостных программ, транслируемых по телеканалу CBS в США, были заблокированы после того, как они подверглись атаке взломщиков. Хакеры размещали на страничках @60Minutes сообщения, которые критиковали власти США за поддержку террористов-повстанцев в Сирии. В других записях президент США Барак Обама обвинялся в том, что он пытается забрать у американцев их оружие (вероятнее всего имелся в виду законопроект, ограничивающий использование огнестрельного оружия в США).


Группа взломщиков, которая называет себя Сирийская электронная армия, взяла на себя ответственность за кражу учетных записей программ CBS в Twitter. Кроме @60Minutes, эти хулиганы также захватили @CBSDenver, как сообщают официальные лица.

Сирийская электронная армия ранее уже публиковала сообщения, поддерживающие текущего президента Сирии Башара Асада. Эта группа взломщиков неоднократно проявляла себя в течение этого года, отметившись взломом учетной записи BBC в Twitter, а также взломом сайта NPR.

Представитель CBS подтвердил, что Twitter-блоги были скомпрометированы. Сейчас телекомпания сотрудничает с администрацией социальной сети, пытаясь найти выход из сложившейся безопасности. Twitter обещает в скором времени решить эту проблему.

Заголовки сирийских твитов.

Среди поддельных сообщений, которые публиковались хакерами на @60Minutes, замечены следующие новости:

  • «Правительство США скрывает имя настоящего организатора взрывов в Бостоне»
  • «Правительство США спонсирует государственный переворот в Венесуэле и террористическую войну в Сирии».
  • «Ваш долг – охранять вашу страну от паразитов, сидящих в правительстве».
  • «Обама хочет уничтожить народы Сирии и США. Мы должны остановить его».
Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru