


NPR наказали за неверное освещение событий в Сирии

Сирийская электронная армия атаковала сайты NPR

Сирийская электронная армия – группа хакеров, которая поддерживает текущий режим в Сирии, напала на очередную медиа-организацию. Ее целями оказались вебсайты и учетные записи в Twitter, принадлежащие NPR – американской публичной радиостанции.


«В начале этой неделе несколько заметок на вебсайте NPR были специальным образом модифицированы. В заголовках был использован текст «Сирийская электронная армия была здесь. Некоторые эти заметки активно распространялись и публиковались на вебсайтах NPR Member Station», – говорят официальные представители NPR.

«Мы внесли все необходимые поправки к этим заметкам на NPR.org и продолжаем работать с нашими партнерами. Схожие «сирийские» высказывания были опубликованы на многих Twitter-записях NPR. С этими учетными записями также разберутся. Мы внимательно следим за ситуацией», – добавляют эксперты.

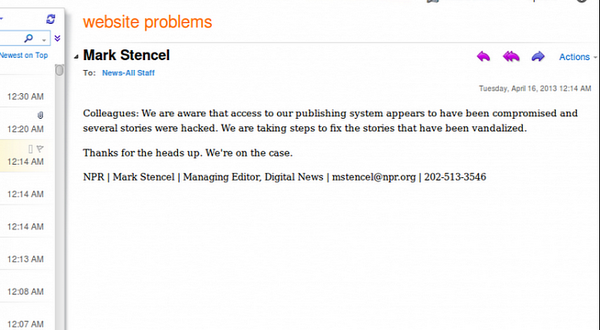
Письмо редактора NPR.


В дополнении к взлому вебсайта, взломщики также опубликовали email, который отсылал управляющий редактор NPR своим сотрудникам. Это означает, что хакеры также получили доступ к некоторыми email-аккаунтам.

Хакеры не сообщали, зачем они нацелились на сайты NPR, но скорее всего это связано с тем, как данная компания освещала события в Сирии. Многочисленные медиа-организации оказались под атакой Сирийской Электронной Армии в прошлом. Их часто обвиняли в том, что они публикую заметки, которые не имеют ничего общего с текущей ситуации в Сирии.

Подпишитесь на новости

Для Android выпустили Bye, Censor! с локальным прокси вместо VPN

Разработчик под ником linux-over представил Bye, Censor! — приложение для Android, которое направляет трафик выбранных программ через локальный прокси, не создавая системного VPN-подключения. Оно предназначено для случаев, когда банковские и другие приложения отказываются работать при включённом VPN.

Как объясняет автор в публикации на Хабре, некоторые программы проверяют наличие VPN через Android и блокируют работу, даже если их собственный трафик исключён из туннеля.

Bye, Censor! использует ядро Xray, запущенное без Android VpnService. Приложение поднимает локальный SOCKS5-прокси с логином и паролем.

Пользователь отдельно указывает его параметры в программах, чей трафик нужно направлять через сервер. Остальные приложения продолжают подключаться к сети напрямую.


У подхода есть ограничение: программа должна поддерживать настройку прокси. Такая возможность есть в Telegram, а в Firefox её можно добавить расширением.

В приложениях Chrome и YouTube собственных настроек прокси нет. Для просмотра YouTube автор предлагает использовать браузер с соответствующей настройкой.

Согласно описанию проекта, поддерживаются подключения VLESS, VMess, Trojan и Shadowsocks, а также импорт подписок. Для установки нужны Android 13 или новее и устройство с архитектурой arm64.

Исходный код и APK опубликованы в репозитории проекта на GitHub. По словам автора, он создал приложение с помощью DeepSeek Harness.

RSS: Новости на портале Anti-Malware.ru