


Преступники используют iMessages для обмена данными

Apple iMessage непроницаема для слежки

Расследование, проводимое Drug Enforcement Administration (DEA) in February, зашло в тупик после того как преследуемые подозреваемые, коммуникации которых тщательно отслеживались, перешли на использование зашифрованной системы обмена мгновенными сообщениями Apple iMessage. Об этом стало известно благодаря документу, который был «слит» в сеть и опубликован на сайте CNET.


В заметке говорилось, что следователи не имели возможности перехватывать сообщения, которые пересылались через iMessages между двумя устройствами Apple. В таких случаях обычные устройства, позволяющие перехватывать электромагнитные импульсы и определять, откуда отсылалось сообщение, оказались абсолютно бессмысленными. Автоматические регистраторы и перехватчики сообщений также оказались абсолютно беспомощными.

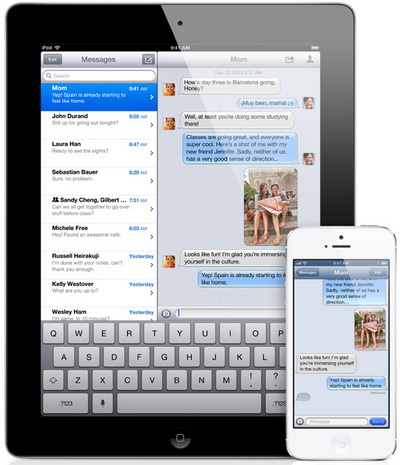
Apple iMessage.

Иногда можно проследить сообщения между iMessage и устройствами, которые не производились Apple, так как для этого используют SMS-протоколы. Добиться результата в таком случае можно только, если вы будете следить за устройством, получающим сообщения, да и то иногда трафик могут спрятать и он не будет проявляться в общем потоке.

Между тем эксперты не советуют преступникам слишком уж полагаться на Apple и ее мобильные устройства. В документации следователей нет многих данных, так что вполне вероятно, что полицейские специально слили отчет, чтобы запутать оппонентов.

Apple уже давно ничего не рассказывала о iMessage, которая была запущена в 2011 году. Эта шифрованная система обмена сообщениями полностью отрезана от операторов. Для работы сервиса используется уникальный идентификатор, который вмонтирован прямиком в процессор, а также аппаратный шифровальный движок, который позволяет экономить заряд батареи.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru