


Управление правительственной связи (GCHQ) рассылает пароли незашифрованными

Управление правительственной связи (GCHQ) рассылает пароли незашифрованными

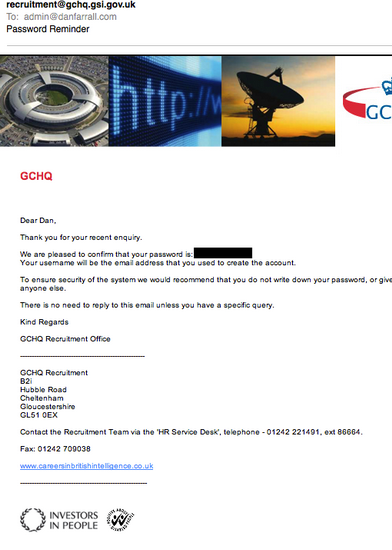
 Блоггер Дэн Фаррэлл (Dan Farrall), студент 3-го курса факультета цифровой и компьютерно-технической экспертизы университета Тиссайда (Teesside University), предупреждает, что Управление правительственной связи Великобритании (GCHQ) рассылает пароли незашифрованными.

По словам Фарелла, он зарегистрировался на сайте вакансий GCHQ для подачи заявки в качестве соискателя вакансий, но забыл пароль учетной записи. В ответ на запрос на восстановление забытого пароля, на указанный им электронный ящик пришло письмо, содержащее пароль в незашифрованном виде.


Фаррелл утверждает, что ещё 28 января этого года сообщил в GCHQ об инциденте, отправив в GCHQ электронное письмо, ответа на которое так и не получил. Почти через 2 месяца (23 марта) Дэн Фаррел (Dan Farrall) ещё раз послал запрос на восстановление пароля - и вновь получил его в незашифрованным.


В заявлении, сделанном для The Inquirer, пресс-секретарь GCHQ отметил, что на сегодняшний день ведомство ведёт переговоры с поставщиками соответствующего оборудования о замене устаревшей системы отслеживания заявок соискателей вакансий.


Следует отметить, что на момент написания данного материала, доступ к сайту вакансий GCHQ отсутствовал (якобы по причине проведения технических работ).

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru