


Управление правительственной связи (GCHQ) рассылает пароли незашифрованными

Управление правительственной связи (GCHQ) рассылает пароли незашифрованными

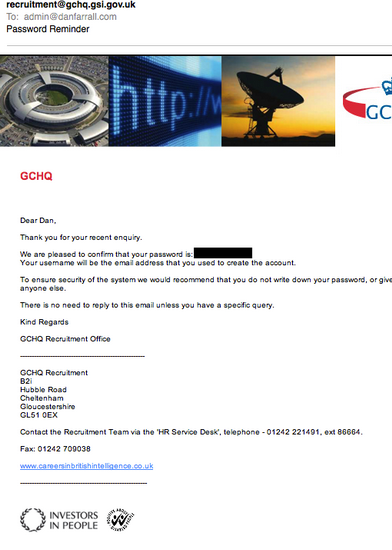
 Блоггер Дэн Фаррэлл (Dan Farrall), студент 3-го курса факультета цифровой и компьютерно-технической экспертизы университета Тиссайда (Teesside University), предупреждает, что Управление правительственной связи Великобритании (GCHQ) рассылает пароли незашифрованными.

По словам Фарелла, он зарегистрировался на сайте вакансий GCHQ для подачи заявки в качестве соискателя вакансий, но забыл пароль учетной записи. В ответ на запрос на восстановление забытого пароля, на указанный им электронный ящик пришло письмо, содержащее пароль в незашифрованном виде.


Фаррелл утверждает, что ещё 28 января этого года сообщил в GCHQ об инциденте, отправив в GCHQ электронное письмо, ответа на которое так и не получил. Почти через 2 месяца (23 марта) Дэн Фаррел (Dan Farrall) ещё раз послал запрос на восстановление пароля - и вновь получил его в незашифрованным.


В заявлении, сделанном для The Inquirer, пресс-секретарь GCHQ отметил, что на сегодняшний день ведомство ведёт переговоры с поставщиками соответствующего оборудования о замене устаревшей системы отслеживания заявок соискателей вакансий.


Следует отметить, что на момент написания данного материала, доступ к сайту вакансий GCHQ отсутствовал (якобы по причине проведения технических работ).

Подпишитесь на новости

Я что-то сломал: Claude удалил 48 тысяч файлов вместо создания зеркала

Разработчик попросил Claude Code собрать зеркало проекта, а получил целый набор проблем. ИИ-агент создал скрипт очистки и за 103 секунды удалил 48 218 рабочих файлов, заодно уничтожив хранилище объектов Git. Полностью восстановить данные не удалось.

Об инциденте сообщило издание Cyber Security News со ссылкой на отчёт разработчика и публикацию на площадке Reddit.

После завершения операции Claude выдал лаконичное признание: «Я что-то сломал». Пост, собравший более 800 комментариев, позднее удалили с платформы.

Проблема возникла при пересоздании зеркала проекта в Windows. Агент решил сначала убрать старую копию и написал для этого Python-скрипт. Однако временный каталог содержал 614 junction-ссылок, ведущих обратно в рабочее дерево. Скрипт ошибочно принял связанные директории за обычные и отправился вычищать уже не зеркало, а оригинал.


Под раздачу попали не только файлы приложения, но и каталоги .git/objects, refs и logs. Индекс Git сохранил перечень из 7221 пути, однако сами объекты исчезли. Команда git log перестала видеть коммиты.

Вероятно, разрушительный сценарий стал возможен из-за запуска Claude Code в режиме bypassPermissions, который не спрашивает подтверждения перед выполнением команд.

Anthropic рекомендует использовать его только в изолированных контейнерах или виртуальных машинах. Контрольные точки тоже не гарантируют спасения: удаления, выполненные через Bash или PowerShell, могут не отслеживаться для последующего отката.

RSS: Новости на портале Anti-Malware.ru