


Троянец-шифровальщик атаковал Испанию и Францию

Троянец-шифровальщик атаковал Испанию и Францию

Компания «Доктор Веб» фиксирует продолжающееся в настоящий момент массовое распространение среди зарубежных пользователей троянца-шифровальщика Trojan.ArchiveLock. Модификация этой вредоносной программы, получившая название Trojan.ArchiveLock.20, заражает всё большее количество компьютеров во Франции и Испании.

В августе прошлого года компания «Доктор Веб» сообщала о троянце-шифровальщике Trojan.ArchiveLock. Эта вредоносная программа использует для шифрования файлов стандартный архиватор WinRAR. В целях распространения угрозы злоумышленники применяют метод перебора паролей для доступа к компьютеру жертвы по протоколу RDP. Подключившись к атакуемой рабочей станции, киберпреступники запускают на ней троянца. Получив управление, Trojan.ArchiveLock.20 размещает в одной из системных папок приложение-шифровальщик.

Затем Trojan.ArchiveLock.20 создает список подлежащих шифрованию файлов, после чего очищает Корзину и удаляет хранящиеся на компьютере резервные копии данных. С использованием консольного приложения WinRAR шифровальщик помещает пользовательские файлы по заранее составленному списку в защищенные паролем самораспаковывающиеся архивы, а исходные данные уничтожает с помощью специальной утилиты – восстановление удаленных файлов после этого становится просто невозможным.

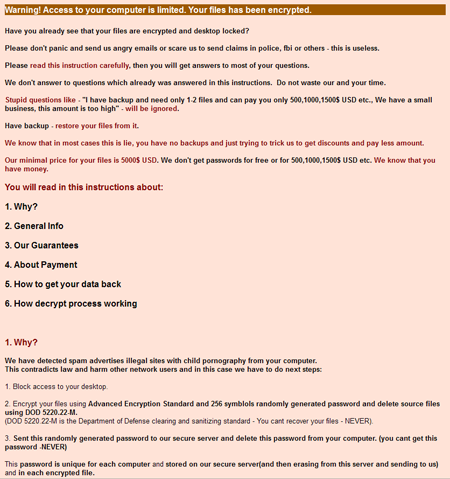
Пароль, которым защищаются архивы, может иметь длину более 50 символов. Затем Trojan.ArchiveLock.20демонстрирует на экране инфицированного компьютера сообщение с требованием заплатить 5000 USD за пароль, необходимый для извлечения файлов из архива, предлагая обращаться за «технической поддержкой» по одному из следующих адресов электронной почты:


В настоящее время от действия троянца пострадало значительное количество пользователей в Испании и Франции: только за истекшие 48 часов в службу технической поддержки «Доктор Веб» обратились десятки жертв Trojan.ArchiveLock.20, и подобные запросы продолжают поступать. Несмотря на то, что в демонстрируемом на экране инфицированного компьютера сообщении злоумышленники говорят о невозможности подобрать пароль к архивам, из-за особенностей применяемого хeширования sha1 во многих случаях расшифровка и восстановление файлов возможны, о чем компания «Доктор Веб» сообщала еще в августе 2012 года.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru