


Tunisian Cyber Army взломала сайты Пентагона и Госдепартамента США

Tunisian Cyber Army взломала сайты Пентагона и Госдепартамента США

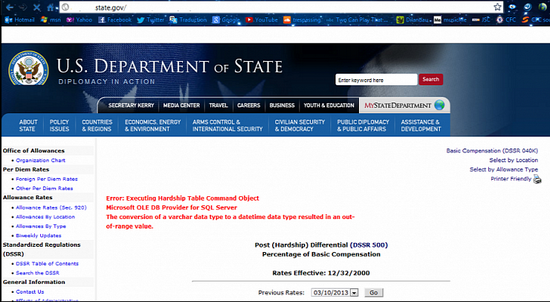
 Tunisian Cyber Army совместно с активистами Al Qaida Electronic Army начала операцию OpBlackSummer. По данным компании illSecure, активисты Tunisian Cyber Army выявили и использовали уязвимости, позволяющие осуществить внедрение SQL–кода на двух доменах, принадлежащих Госдепартаменту США.

Изображение

По словам хакеров, им удалось получить доступ к конфиденциальной информации, а также IP-адресам правительственных компьютеров и серверов. Кроме того, члены Tunisian Cyber Army выявили и, по некоторым данным, использовали XSS-уязвимость на одном из сайтов Пентагона, принадлежащем Национальной Гвардии сухопутных войск.

По информации HackRead, хакеры планируют использовать выявленные уязвимости в ходе операции «Черное лето» (OpBlackSummer). Данную операцию Tunisian Cyber Army планирует провести совместно с китайскими хакерами. Следует отметить, что это далеко не первый случай, когда хакеры выявляют и используют уязвимости в системах защиты сайтов Госдепартамента США. Известно, что в феврале текущего года, в рамках операции OpLastResort, активисты хакерской группировки Anonymous выкрали учетные данные сотен пользователей из баз данных сайта state.gov.

Подпишитесь на новости

Apple взялась за интимные ИИ-подделки и грозит разработчикам изгнанием

Apple ужесточила правила App Store против приложений, создающих интимные ИИ-подделки реальных людей без их согласия. Разработчикам придётся предотвращать появление такого контента и удалять его. Иначе приложение рискует отправиться на выход.

Как сообщает 9to5Mac, компания также прямо запретила включать скрытые функции после прохождения проверки.

Именно такой фокус используют некоторые сервисы для раздевания: модераторам показывают безобидную программу, а затем подменяют начинку.

Теперь за подобные трюки можно лишиться не только приложения в магазине, но и участия в Apple Developer Program.

В материале также приводится история Grok от xAI. После угрозы удаления со стороны Apple разработчики чат-бота внедрили защитные меры против подобного контента.

Речь именно об интимных изображениях без согласия человека. Объявлять, что Apple запретила вообще любые дипфейки, было бы перебором. Но авторам придётся адаптироваться, поскольку спрятать функцию от модераторов и спокойно собирать установки теперь ещё рискованнее.

RSS: Новости на портале Anti-Malware.ru