


Обнаружена более ранняя версия мощного кибер-оружия Stuxnet 0.5

Обнаружена более ранняя версия мощного кибер-оружия Stuxnet 0.5

Корпорация Symantec объявляет об обнаружении более ранней версии одного из наиболее интеллектуальных вирусов –  Stuxnet, впервые в истории использованного в качестве кибер-оружия. Версия с номером 0.5 была активна с 2007 по 2009 год, а её применение могло быть начато ещё в ноябре 2005 года, когда был зарегистрирован её первый C&C-сервер. В отличие от своего более известного преемника – версии 1.001, версия 0.5 использовала совершенно другой механизм атаки. Эксперты Symantec обнаружили также, что более ранняя версия вируса была частично создана на той же той же платформе, что и Flamer.

Полученные экспертами Symantec в ходе исследования данные показали, что Stuxnet версии 0.5 был специально создан для атаки на промышленные установки SIMATIC 400 Station и SIMATIC  H-Station (центрифуги для обогащения урана) иранского завода, расположенного около города Натанз. Атака была построена на выведении из строя центрифуг за счёт создания пятикратных перепадов давления в центрифугах, объединённых в каскады – вирус управлял клапанами  управления подачи и сброса газообразного гексафторида урана. При этом он маскировал свою деятельность, демонстрируя оператору заранее сохранённый снимок монитора нормального состояния центрифуги.

Более поздние версии вируса разрушали центрифуги за счёт управления скоростью их вращения и были обнаружены в июле 2010 года после того, как они стали поражать системы за пределами первоначальной цели. И если факт серьёзного нарушения работы иранского завода по обогащению урана близ города Натанз атаками поздних версий Stuxnet считается общепризнанным, то степень успешности атак более ранних версий вируса до сих пор не раскрыта.

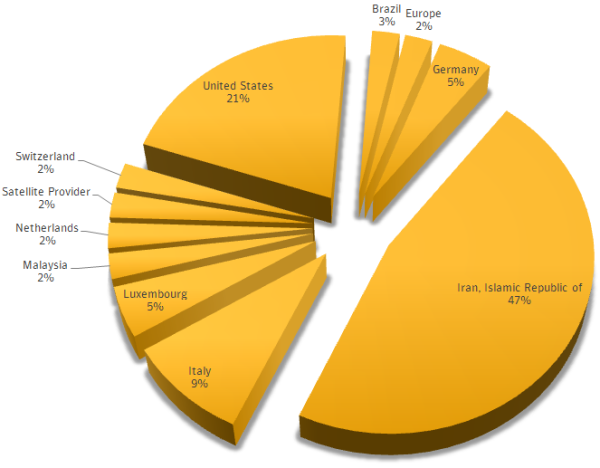
Несмотря на семилетний возраст угрозы и дату её деактивации, Symantec зарегистрировала небольшое количество пассивных заражений по всему миру в течение последнего года.


Рисунок 1. Пассивные заражения, обнаруженные за последний год

Подпишитесь на новости

Яндекс вернул доступ к 96% данных на Диске, но ограничения ещё остались

Яндекс восстановил доступ к 96% данных на Диске после атак на дата-центры. Документы, фотографии, видео и другие файлы снова можно открывать, скачивать и отправлять другим. Однако для части пользователей возвращение к привычной работе ещё продолжается.

О ходе восстановления компания рассказывает на официальной странице статуса сервисов Яндекс 360.

Кто-то уже получил доступ ко всему, а у кого-то показатель ниже: мощности Диска ещё переносят между площадками. Компания обещает, что в ближайшие дни доступных файлов станет больше.

Базовые функции — загрузка, скачивание и синхронизация — работают. Но браузерная версия пока с ограничениями: скачать папку, альбом или несколько файлов одним махом не получится. Для этого Яндекс предлагает использовать клиент для компьютера либо API.

Часть файлов стала недоступна после атак на дата-центры, повредивших инфраструктуру компании. Теперь Яндекс распределяет ресурсы между сторонними независимыми площадками, чтобы повысить устойчивость сервисов.

Работа над оставшимися файлами и функциями продолжается. Точную дату полного восстановления компания в сообщении не назвала.

RSS: Новости на портале Anti-Malware.ru