


Объем спама в январе 2013 года снизился

Объем спама в январе 2013 года снизился

Новый, 2013 год только начался, однако уже успел отметиться свежим достижением в борьбе со спамом. По данным «Лаборатории Касперского», в январе доля почтового мусора продолжила снижаться и достигла 58,3%, что на 7,7% меньше, чем в декабре. Однако радость российских интернет-пользователей по этому поводу омрачает тот факт, что за исследуемый период Россия вышла в лидеры по количеству незапрошенной электронной корреспонденции, рассылаемой в Рунете с ее территории.

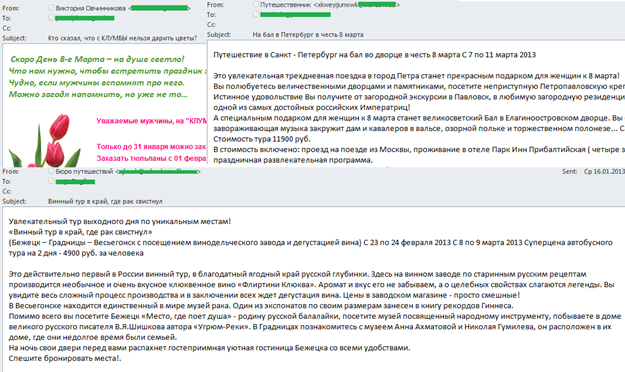
Январь традиционно считается не самым активным месяцем в плане рекламы в Интернете, что связано с длительными новогодними каникулами. Однако с началом трудовых будней спамеры обычно пытаются наверстать упущенное и наводняют почту рассылками, посвященными 23 февраля и 8 марта. Нынешний год не стал исключением с той лишь разницей, что помимо рекламы цветов и различных «мужских» сувениров возросло количество писем с туристическими и развлекательными предложениями.


Пример спам-письма с рекламой товаров к 8 марта


География стран-распространителей спама не претерпела существенных изменений, однако внутри рейтинга государств произошло небольшое перераспределение потоков почтового мусора. Так, доля Китая, сохранившего за собой пальму первенства по объему рассылаемого с его территории незапрошенной корреспонденции, уменьшилась на 5%. В то же время доля США, занимающих второе место, напротив, увеличилась на 3,7%. В целом из этих двух стран было разослано 48,1% мирового спама.

Иная ситуация складывается в Рунете, где в январе в лидерах оказалась Россия (+5,9%), поднявшаяся с третьей позиции. Доля спама из США увеличилась почти втрое (+7%), в результате эта страна поднялась с 8-го на 2-е место, потеснив с него Вьетнам (-4,4%). 

За прошедший месяц произошли существенные изменения в лидирующей пятерке категорий организаций, атакованных фишерами. Чаще всего пользователи подвергаются этой угрозе в социальных сетях, показатель которых вырос на 9,71% и составил 39,62%.  Кроме того, злоумышленники использовали подделки под рассылки от популярных сервисов. В январе была зафиксирована новая волна таких писем с вредоносными вложениями от имени известного сайта по бронированию отелей booking.com. На этот раз злоумышленники пытались выманить у пользователей данные их кредитных карт.

«Январь полностью оправдал наши прогнозы, и мы зафиксировали дальнейшее снижение количества незапрошенной корреспонденции в почтовом трафике. К тому же сохраняется тенденция к снижению в спам-потоках количества фишинговых и вредоносных писем. Однако в дальнейшем с оживлением деловой активности можно ожидать увеличения рекламных рассылок в почте, – комментирует Татьяна Щербакова, старший спам-аналитик «Лаборатории Касперского». – Особое внимание следует обратить тем, кто привык пользоваться услугами  сервисов по бронированию билетов и отелей в Интернете. Рост популярности таких ресурсов в последнее время неизбежно привлекает к ним внимание и злоумышленников, которые занимаются кражей информации о платежных картах пользователей. Чтобы не стать жертвой обмана в Сети, важно не только использовать технические средства защиты, но и руководствоваться здравым смыслом».

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru