


Хакеры сорвали работу Amazon.com

Группа Nazi Gods взломала сетевой магазин Amazon

Популярный сетевой магазин Amazon неожиданно столкнулся с серьезными техническими трудностями, полностью выйдя из строя. Главную страницу невозможно было открыть на протяжении короткого периода времени на территории США. Вместо магазина на странице появлялись сообщения об ошибке: «Http/1.1 Service Unavailable».


Подобные падения сайтов возникают достаточно часто, однако падение сайта Amazon длилось гораздо дольше, чем обычно. Самое интересное заключается в том, что даже после возобновления работы страниц с некоторыми продуктами и облачного сервиса Amazon S3, титульная страница Amazon все еще не была доступна. Как отмечает CNN Money, даже несколько минут простоя такого крупного сайта как Amazon может стоить компании миллионы долларов. Подобные трудности вызывали вопросы у многих пользователей и у некоторых специалистов по безопасности.

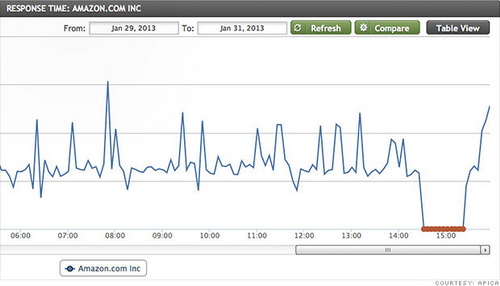
По данным Apica, Amazon.com была недоступна около 50 минут.

Как оказалось, эти опасения были отнюдь не напрасными. Хакерская группа Nazi Gods взяла на себя ответственность за срыв работы сайта. Взломщики опубликовали в социальной сети Twitter подробное описание того, как им удалось провернуть это дело. Тем не менее, большинство специалистов пока не готовы признать версию Nazi Gods и ждут официального сообщения от Amazon.

Представители компании пока хранят молчание. В любом случае Amazon уже удалось полностью восстановить работу. У фирмы было несколько проблем с сетевыми сервисами в последнее время. Особенно заметным оказалось прекращение работы серверов, помешавшее работе Netflix и ряда некоторых других популярных сайтов. Эта неполадка возникла как раз под Рождество, что и вызвало столь негативную реакцию пользователей.

Подпишитесь на новости

В Cursor нашли расширение Claude Code с SSH-бэкдором: до 5000 жертв

Вместо помощника для написания кода некоторые пользователи получили попытку открыть посторонним доступ к компьютеру. В каталоге расширений Cursor обнаружили вредоносную версию Claude Code 2.1.313. Она распространялась 29 октября примерно 11 часов и могла затронуть до 5000 пользователей.

Об инциденте сообщила команда Cursor. В компании подчеркнули: Anthropic эту вредоносную сборку не разрабатывала.

Расширение собирало сведения о компьютере и пользователе, включая IP-адрес и почту из настроек Git. Затем добавляло SSH-ключ злоумышленника и пыталось запустить удалённый доступ с механизмами закрепления в системе.

Часть пользователей спасли ошибки самих атакующих: без административных прав схема подключения обычно не срабатывала. Но чужой ключ, фоновые скрипты и отправка сведений о машине всё равно оставались проблемой.

Cursor удалил пакет, проверил остальные расширения и добился отключения сервера атакующих. Пострадавшим рекомендуют убрать следы бэкдора и изменить учётные данные с доверенного устройства. Просто удалить расширение недостаточно, поскольку оставленные им скрипты могут продолжить работу.

RSS: Новости на портале Anti-Malware.ru