


Хакеры сорвали работу Amazon.com

Группа Nazi Gods взломала сетевой магазин Amazon

Популярный сетевой магазин Amazon неожиданно столкнулся с серьезными техническими трудностями, полностью выйдя из строя. Главную страницу невозможно было открыть на протяжении короткого периода времени на территории США. Вместо магазина на странице появлялись сообщения об ошибке: «Http/1.1 Service Unavailable».


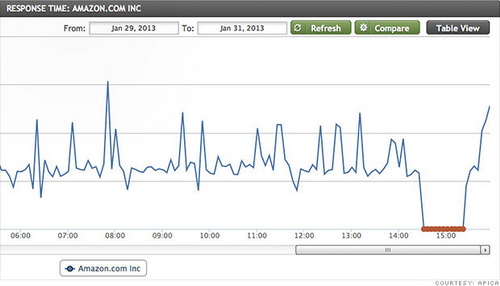
Подобные падения сайтов возникают достаточно часто, однако падение сайта Amazon длилось гораздо дольше, чем обычно. Самое интересное заключается в том, что даже после возобновления работы страниц с некоторыми продуктами и облачного сервиса Amazon S3, титульная страница Amazon все еще не была доступна. Как отмечает CNN Money, даже несколько минут простоя такого крупного сайта как Amazon может стоить компании миллионы долларов. Подобные трудности вызывали вопросы у многих пользователей и у некоторых специалистов по безопасности.

По данным Apica, Amazon.com была недоступна около 50 минут.

Как оказалось, эти опасения были отнюдь не напрасными. Хакерская группа Nazi Gods взяла на себя ответственность за срыв работы сайта. Взломщики опубликовали в социальной сети Twitter подробное описание того, как им удалось провернуть это дело. Тем не менее, большинство специалистов пока не готовы признать версию Nazi Gods и ждут официального сообщения от Amazon.

Представители компании пока хранят молчание. В любом случае Amazon уже удалось полностью восстановить работу. У фирмы было несколько проблем с сетевыми сервисами в последнее время. Особенно заметным оказалось прекращение работы серверов, помешавшее работе Netflix и ряда некоторых других популярных сайтов. Эта неполадка возникла как раз под Рождество, что и вызвало столь негативную реакцию пользователей.

Подпишитесь на новости

На SOC Forum обсудили, как ИИ упрощает атаки и меняет работу защиты

ИИ помогает атакующим, но обещать бизнесу дешёвую киберзащиту пока рано. На втором дне SOC Forum 2026 эксперты обсудили, как нейросети снижают требования к навыкам злоумышленников, зачем агентам ограничивать права и почему автоматизация не обязательно сократит расходы на ИБ.

Итоги дискуссий организаторы опубликовали на сайте форума. Мероприятие прошло 27-28 октября в Москве и собрало более 7000 гостей.

По оценке руководителя управления предупреждения внешних киберугроз BI.ZONE Олега Скулкина, ИИ снизил требования к подготовке атакующих почти до нуля. Но есть и обратная сторона: непроверенный сгенерированный код может выдать самих злоумышленников, отметил исследователь Kaspersky Георгий Кучерин.

А привычка искать фишинг по кривому русскому уже подводит: слишком безупречный текст тоже становится поводом насторожиться.

С корпоративными агентами принцип простой: выдали доступ — обеспечьте контроль. Александр Шепилов из ГК «Солар» предложил учитывать каждого агента как отдельную нечеловеческую идентичность в модели угроз и матрице ролей.

Запускаемые им субагенты не должны получать больше полномочий, чем основной. Раздавать цифровым помощникам права на всякий случай — сомнительный подход.

Меняется и архитектура SOC. По словам Александра Кузнецова из «Солара», SIEM перестаёт быть единственным центром аналитики. Переходить к интеллектуальному реагированию он предложил постепенно: выбрать одну операцию, например блокировку IP, определить правила, проверить автоматизацию и только затем подключать ИИ.

С экономией тоже непросто: участники дискуссий допустили рост затрат на квалифицированных специалистов, которым предстоит управлять агентами.

RSS: Новости на портале Anti-Malware.ru