

Итальянские хакеры предлагают инструмент для шпионажа

Итальянские хакеры предлагают инструмент для шпионажа

Корпорация Symantec раскрывает данные о новой интеллектуальной вредоносной программе, созданной злоумышленниками для хищения информации. Под угрозой компьютеры, работающие и на ОС Windows, и на Mac OS, а также мобильные устройства.

Эксперты сообщают, что вирус обладает уникальной способностью распространяться, в том числе, и через виртуальные машины, если соответствующее ПО виртуализации установлено на компьютере. Есть предположение, что он был создан программистами из Италии как инструмент для ведения частных расследований или шпионажа, включая запись аудио и хищение информации из адресных книг.

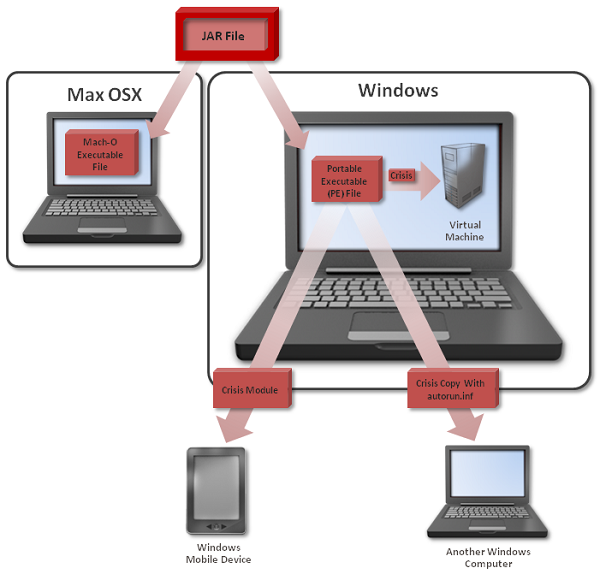
Последнее время эксперты изучают обнаруженные угрозы OSX.Crisis и W32.Crisis –высокоинтеллектуальный вирус-шпион, одновременно использующий множество векторов заражения и схем кражи информации.


Рисунок 1. Схема работы Crisis


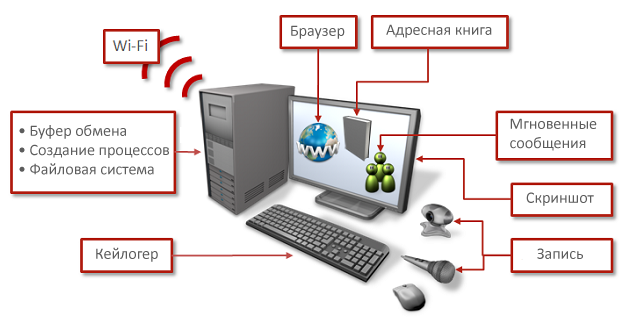
Угроза нацелена на компьютеры под управлением операционных систем Windows и Mac OS, а также мобильные устройства под управлением Windows Mobile. Помимо этого она способна проникать и в виртуальные машины в тех случаях, когда они присутствуют на компьютере. Эксперты Symantec полагают, что это первый вирус, способный инфицировать гостевые виртуальные машины после заражения их хоста. Из функций хищения информации следует особенно отметить хищение информации из социальных сетей Twitter и Facebook, а также писем Web-сервиса GMail.


Рисунок 2. Функционал Crisis по краже информации


Более полная информация доступна в отчете Symantec «Crisis: The Advanced Malware» («Crisis: продвинутое вредоносное ПО»).

Подпишитесь на новости

Meta* проверят на соблюдение закона об онлайн-безопасности в Британии

Исчезающие фотографии исчезают, а вопросы к их безопасности остаются. Британский регулятор Ofcom начал расследование в отношении Meta (корпорация Meta признана экстремистской и запрещена в России): ведомство выяснит, достаточно ли компания оценила риски перед запуском Instagram (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) Instants.

Как сообщил сам Ofcom, проверка касается соблюдения Online Safety Act. Регулятора интересуют угрозы распространения незаконного контента и риски для несовершеннолетних. Нарушение пока не установлено.

Функция Instants появилась в мае 2026 года и позволяет обмениваться изображениями, которые пропадают после просмотра. По британским правилам, перед существенными изменениями платформы компания должна обновить оценку рисков. Сначала разобраться, как новая функция может навредить пользователям, и только затем запускать.

Ofcom теперь проверит, была ли эта работа выполнена надлежащим образом. Ведомство сначала соберет доказательства, а при выявлении нарушения направит предварительное решение Meta. Компания сможет ответить на выводы до окончательного вердикта.

Если нарушение подтвердится, регулятор вправе потребовать исправлений и назначить штраф — до 18 млн фунтов или 10% соответствующей мировой выручки, в зависимости от того, какая сумма больше.

Meta заявила, что анализировала риски и общалась с Ofcom до запуска. По словам компании, в Instants предусмотрены запрет пересылки и защитные настройки подростковых аккаунтов. Теперь регулятору предстоит выяснить, достаточно ли этих мер и предшествующей оценки.

* Meta признана экстремистской организацией, ее деятельность запрещена в России

RSS: Новости на портале Anti-Malware.ru