


Киберпреступники маскируют вредоносную программу под продукт Trend Micro

Киберпреступники маскируют вредоносную программу под продукт Trend Micro

 Как известно, киберпреступники нередко маскируют вредоносные программы под различные приложения, обеспечивающие защиту компьютеров от киберугроз. Для реализации одной из последних кампаний, раскрытых специалистами Trend Micro, киберпреступники замаскировали вредоносную программу под названием TROJ_RIMECUD.AJL под якобы новый продукт компании Trend Micro.

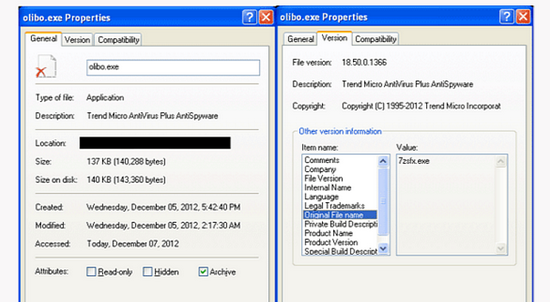
Изначальный файл olibo.exe, содержащий вредоносную программу, описан как новый продукт Trend Micro, сочетающий в себе функции антивируса и антишпиона. Попадая на компьютер жертвы, вредоносная программа внедряет вредоносный код в процесс svchost.exe и загружает набор вредоносных компонентов.

Изображение


Этот набор содержит вредонос, позволяющий злоумышленникам опустошать счета жертв в системе Bitcoin. Вредонос, идентифицированный как HKTL_BITCOINMINE, очевидно, разработан Ufasoft.

Компьютеры, зараженные таким набором вредоносных программ, попросту грабят пользователей Bitcoin.

Подобные типы киберугроз «съедают» очень много системных ресурсов, поэтому пользователям, которые замечают внезапное замедление работы компьютера, эксперты советуют проверить систему на наличие подозрительных приложений, которые вполне могут работать в фоновом режиме.

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru