

С сайта далай-ламы злоумышленники распространяют троянцев

С сайта далай-ламы злоумышленники распространяют троянцев

Компания «Доктор Веб» информирует о распространении нескольких троянских программ с использованием взломанных злоумышленниками веб-сайтов. В частности, вредоносные программы загружаются с официального интернет-ресурса далай-ламы. Опасность грозит не только пользователям операционной системы Windows, но и Mac OS X.

Несколько дней назад пользователи проинформировали специалистов компании «Доктор Веб» о факте взлома неизвестными злоумышленниками официального сайта тибетского духовного лидера далай-ламы. Исследуя ситуацию, специалисты «Доктор Веб» выяснили, что при попытке открытия этого веб-сайта в окне браузера на компьютер пользователя загружался файл формата jar, содержащий эксплойт (CVE-2012-0507). С помощью этой уязвимости происходит автоматический запуск троянца для Mac OS X, добавленного в вирусные базы под именем BackDoor.Dockster.

Эта вредоносная программа помещается в домашнюю папку пользователя Mac OS X и запускается. При этом для ее функционирования не требуются администраторские привилегии — троянец может работать и под учетной записью обычного пользователя. BackDoor.Dockster способен фиксировать и передавать злоумышленникам нажатия клавиш на инфицированном компьютере (то есть пароли, которые вводятся на зараженном компьютере), а также выполнять различные команды, поступающие от злоумышленников, сообщает drweb.com.

Примечательно, что троянец BackDoor.Dockster.1 пытается загрузиться на компьютеры всех посетителей сайта далай-ламы, вне зависимости от используемой ими системной платформы. Вероятно, взломавшие данный сайт злоумышленники не смогли настроить на атакованном сервере соответствующую проверку клиентской ОС: в пользу этого предположения говорит то обстоятельство, что на инфицированном ресурсе специалистами «Доктор Веб» был обнаружен другой JAR-файл с именем install.jar, содержащий эксплойт CVE-2012-4681. С помощью этого файла на компьютер жертвы должна устанавливаться вредоносная программа семейства BackDoor.Gyplit, ориентированная на работу в ОС Windows и предназначенная для сбора и передачи злоумышленникам конфиденциальной информации, а также выполнения на инфицированной машине различных команд. Тем не менее, загрузки упомянутого выше JAR-файла в настоящий момент не происходит.

Известно о существовании как минимум еще двух веб-сайтов, при посещении которых выполняется проверка пользовательской ОС, и в зависимости от ее результатов на клиентский компьютер загружается соответствующий JAR-файл. В первом случае версия данного файла для пользователей Windows содержит Exploit.CVE2011-3544.83, с использованием которого происходит заражение вредоносной программой Trojan.Inject1.14703. Версия JAR-файла для других операционных систем эксплуатирует уязвимость CVE-2012-0507, при этом пользователи Mac OS X рискуют заразиться троянцем BackDoor.Lamadai.1. Эта же вредоносная программа загружается с инфицированного веб-сайта на компьютеры пользователей Linux, однако в данной операционной системе она неработоспособна.

Во втором случае на известном южнокорейском новостном сайте, освещающем события в Северной Корее, также осуществляется проверка операционной системы посетителя при помощи аналогичного сценария, однако вредоносный файл, в роли которого выступает троянец Trojan.MulDrop3.47574, «отдается» только пользователям Windows.

Имеют место и другие инциденты, связанные с именем далай-ламы: случаи распространения вредоносных программ и таргетированных вредоносных рассылок, так или иначе ассоциированных с темой борьбы за независимость Тибета, фиксировались и ранее. В целом можно говорить о тенденции использования злоумышленниками взломанных интернет-ресурсов для распространения вредоносного ПО, при этом атаки носят узконаправленный характер, поскольку взлому подвергаются в основном сайты политической и оппозиционной направленности, посвященные тибетской или северокорейской проблематике.

Энтузиаст создал бесплатный аналог Photoshop, потратив $2000 на ИИ

Разработчик-одиночка собрал с помощью GPT-6 Astra и Claude Fable графический редактор Photon. Программа напоминает Adobe Photoshop, работает на Windows 11, macOS и Linux и распространяется бесплатно. Вот только слово бесплатно относится к пользователям, автору генерация кода обошлась примерно в $2000 (168 тыс. рублей).

Проект начался с режима глубокого исследования. Энтузиаст собрал информацию о функциях Photoshop и передал её GPT-6 Astra Extra High.

Нейросеть составила план разработки, пользователь внёс правки, после чего модель с первой попытки выдала работающий прототип. Правда, вместе с кодом приехал стандартный комплект вайб-кодинга: баги, нестабильность и необходимость долго объяснять машине, что именно она сломала.

Дальше автор тестировал Photon и поочерёдно отправлял найденные ошибки GPT-6 Astra и Claude Fable. Какая именно версия Fable использовалась — 5 или 5.1 — он не уточнил.

В результате редактор получил слои, маски, смарт-объекты, кривые, эффекты, выделение, удаление фона, инструмент «Пластика» и поддержку PSD. Обработка выполняется локально, поэтому загружать изображения в облако не требуется.
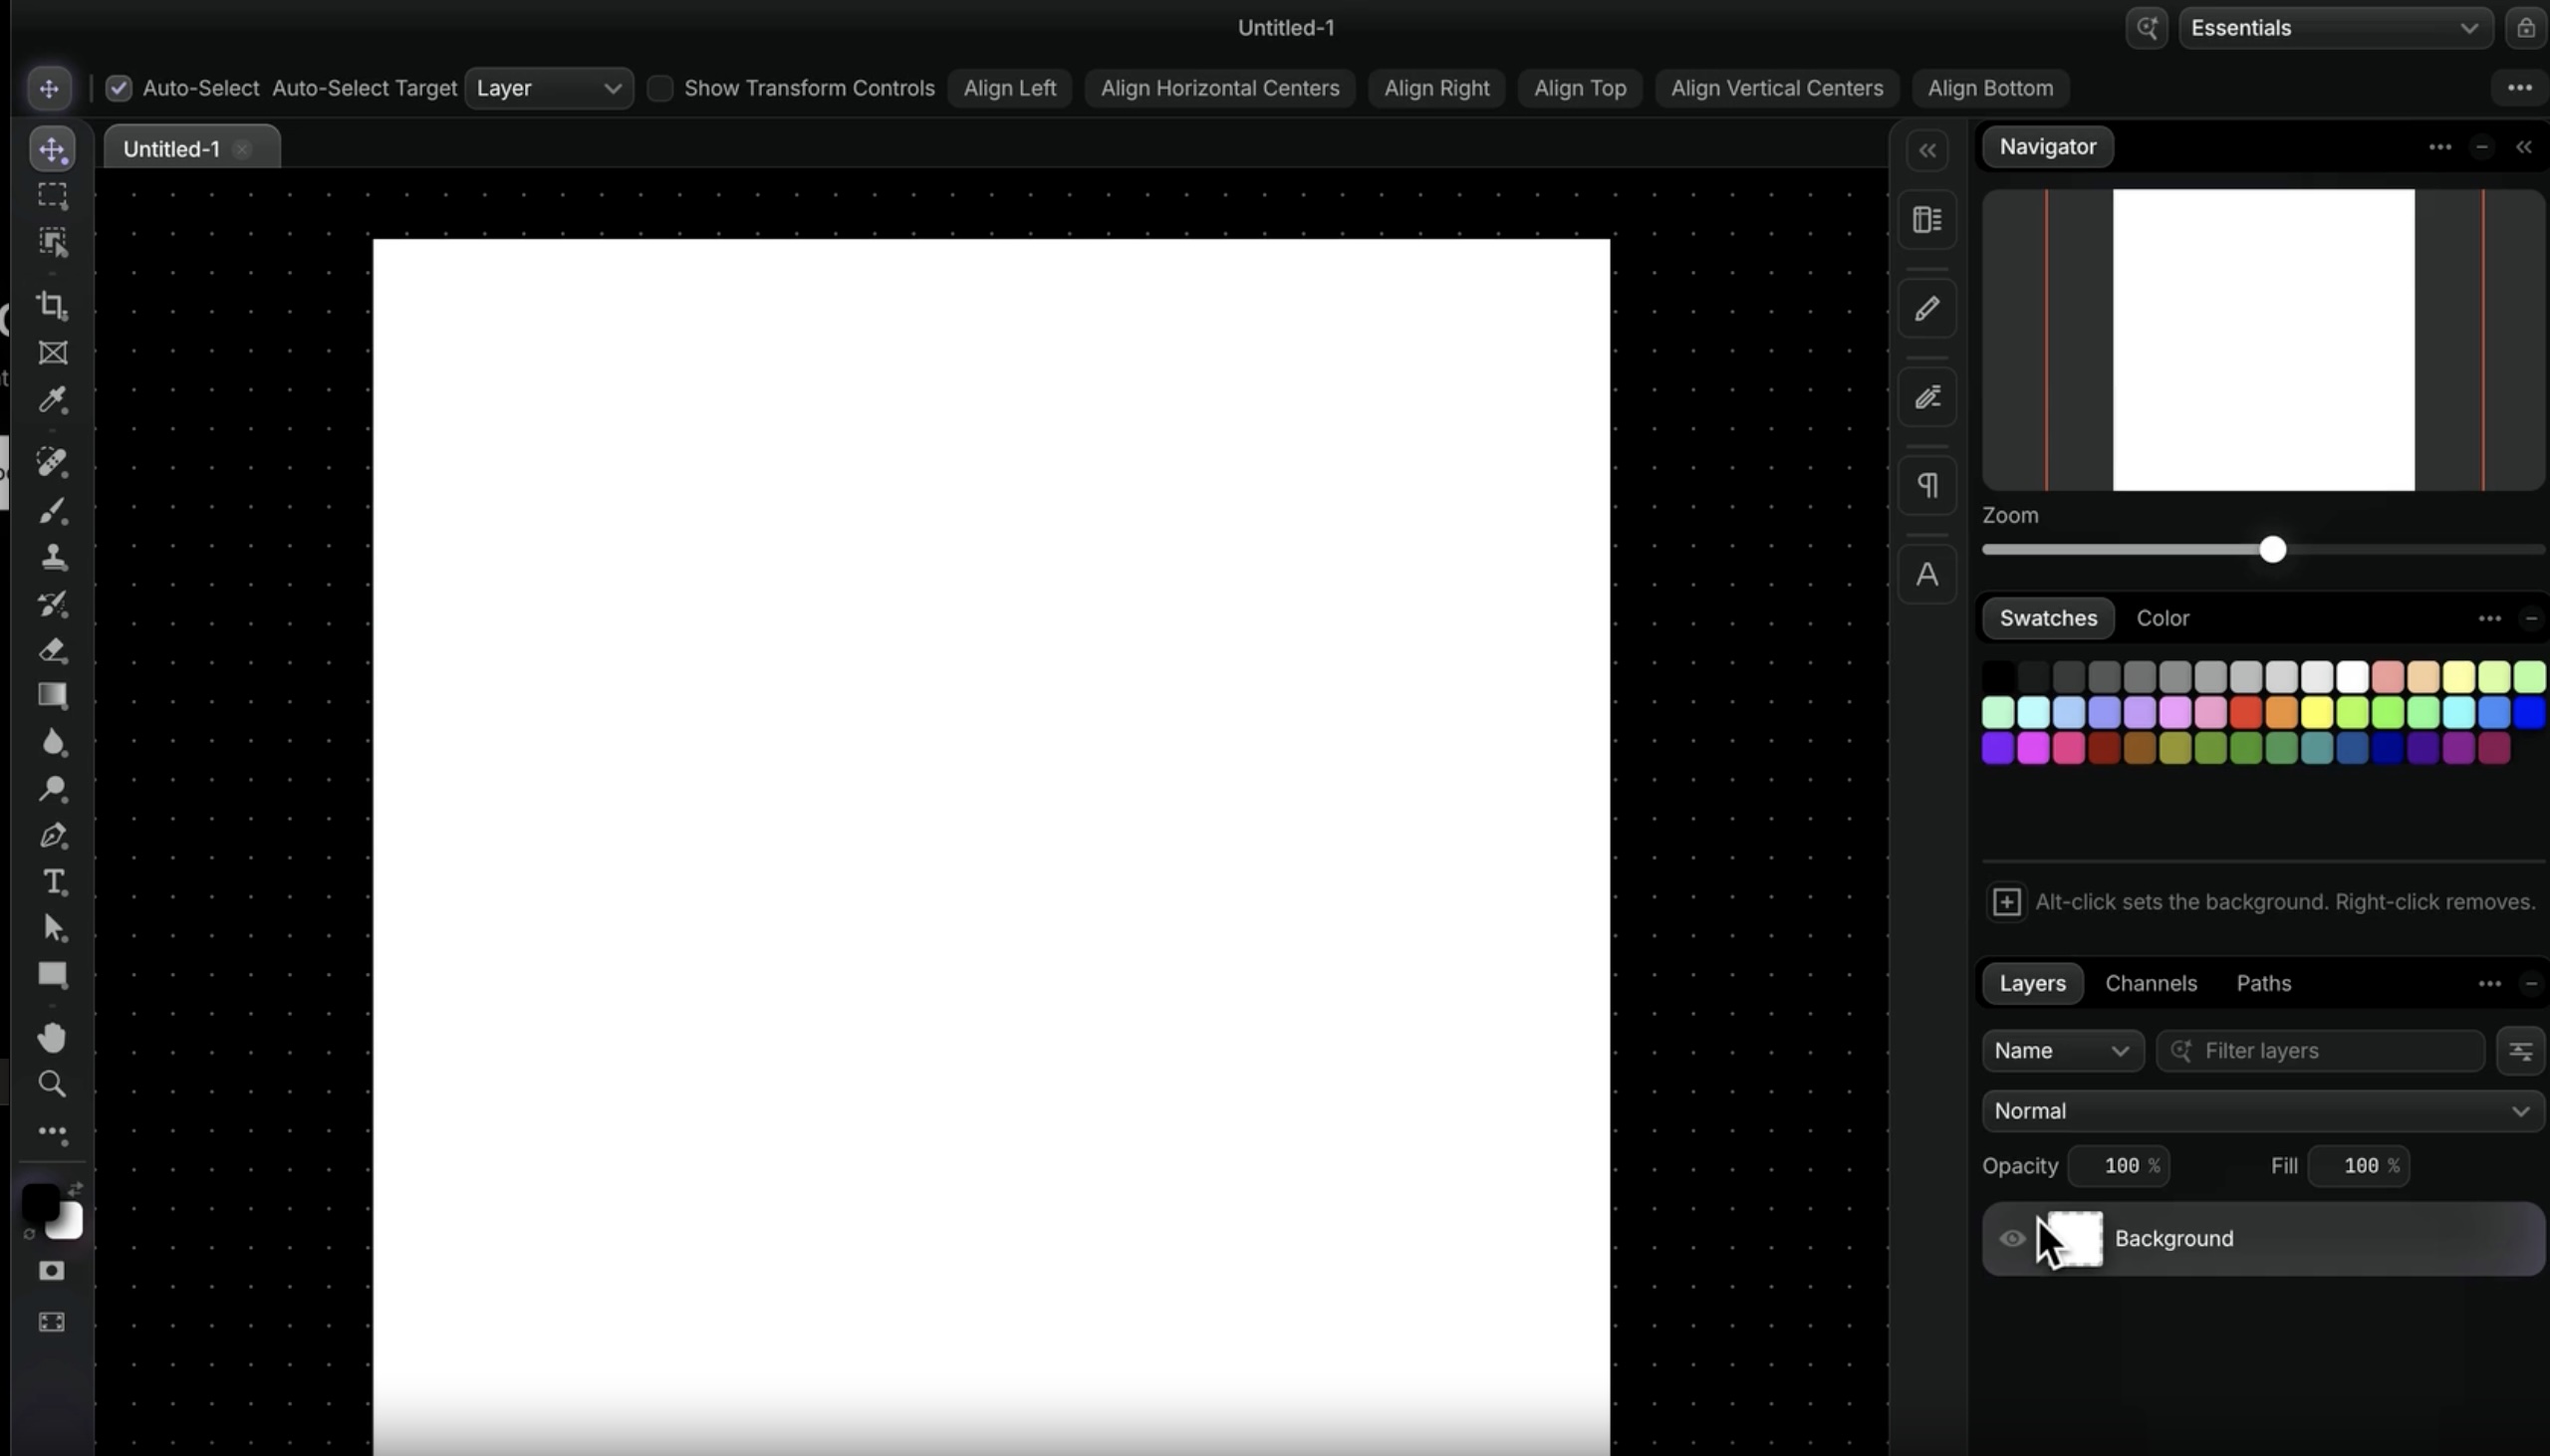

Photon уже можно бесплатно скачать с сайта проекта. В первый день редактором воспользовались 170 человек. Автор признаёт, что ради одной лишь экономии на подписке Adobe затея финансового смысла не имела: токены съели стоимость нескольких лет Creative Cloud. Зато теперь готовый инструмент доступен всем желающим.
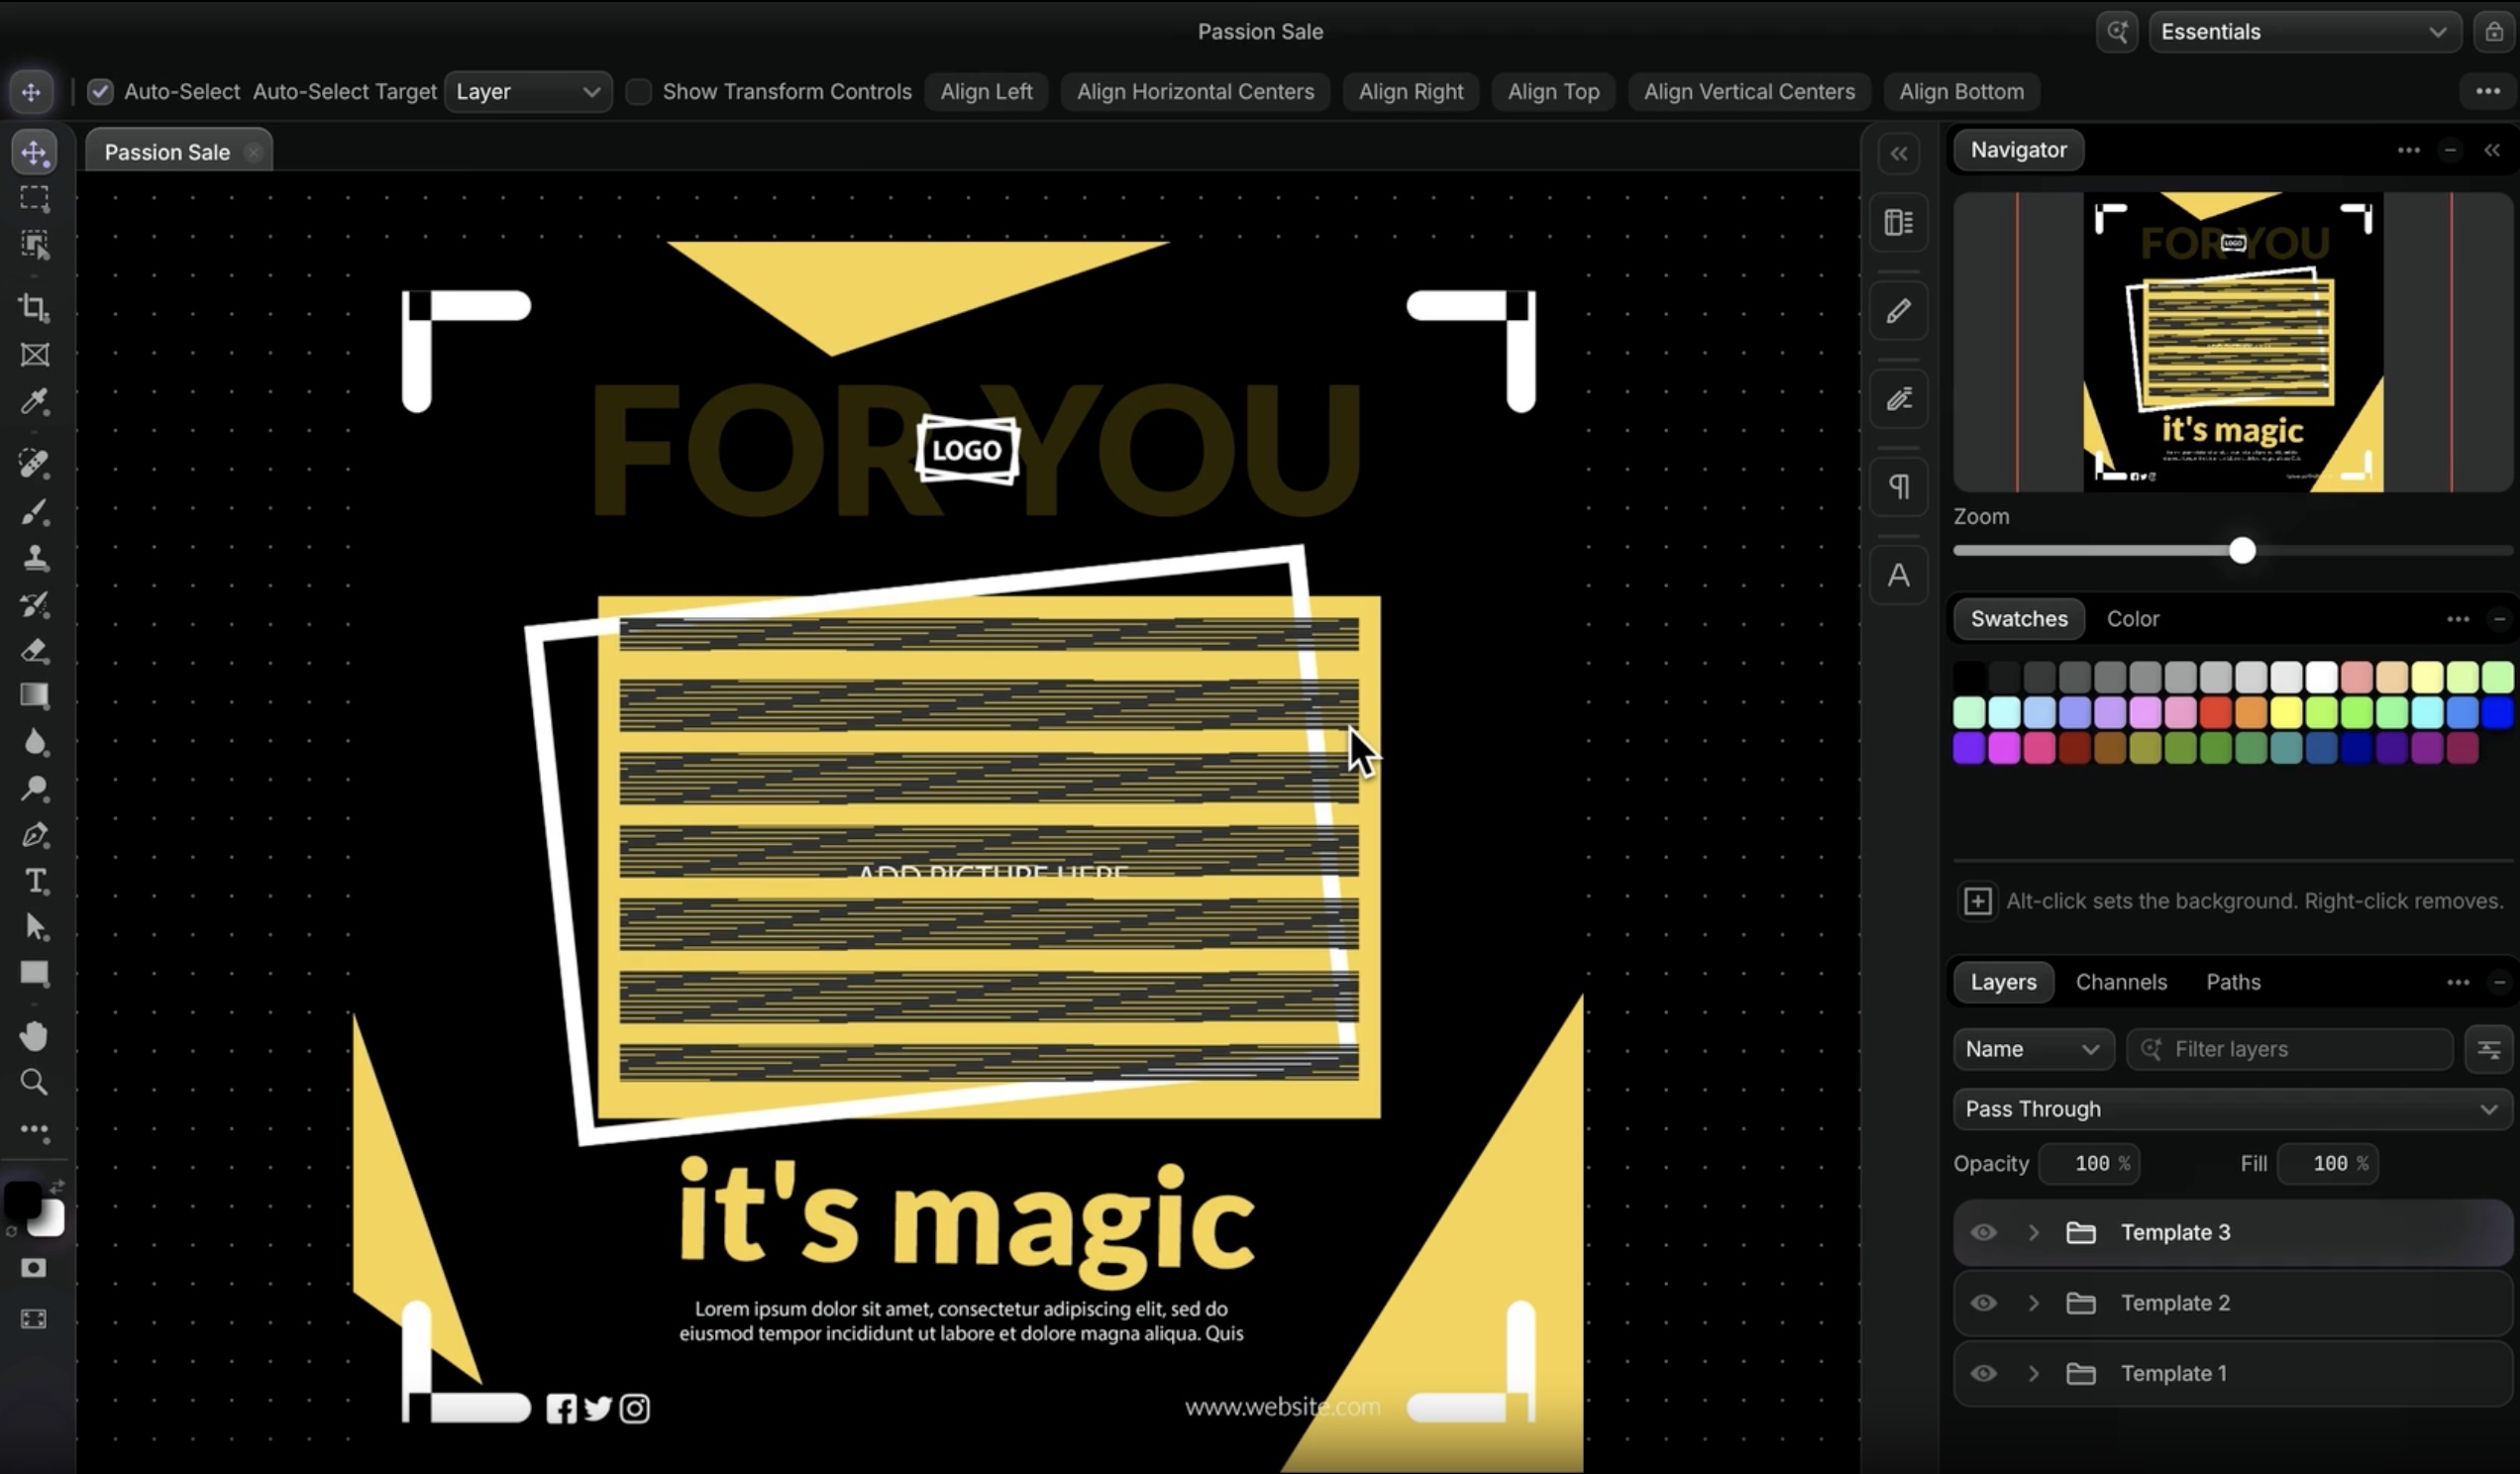

Называть Photon полноценной заменой Photoshop пока рано. За Adobe стоят десятилетия разработки, плагины и отлаженные профессиональные процессы. Но эксперимент получился показательный: один человек и две нейросети сумели собрать кросс-платформенный редактор за сумму, которой раньше едва хватило бы на начало коммерческой разработки.

RSS: Новости на портале Anti-Malware.ru