


В Tumblr нашалили интернет-тролли

Tumblr остановил распространение информационного червя

Tumblr был поражен специальным червем, который публиковал по блогам расистские сообщения без разрешения самих пользователей. Представители компании просят клиентов, которые увидели это сообщение, немедленно выходить из браузеров.


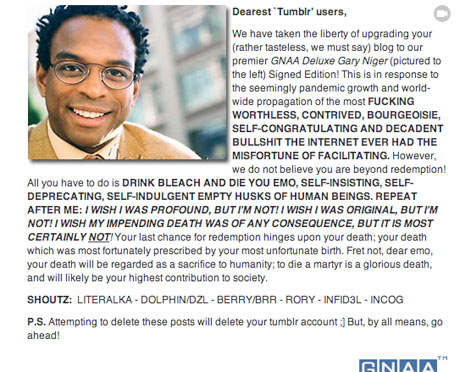
Вирусный пост был создан группой под названием Gay Nigger Assocation of America (GNAA), целью которой является противостояние блогерам. В этой поддельной записи Tumblr критикуют в том, что сервис помогает распространению бесполезной информации. В посте пользователям Tumblr предлагается совершить самоубийство и не засорять сеть мусором. В конце сообщения владельцев блогов предупреждают, что если они попытаются удалить эту информацию, то это удалит все данные из блога.

Фрагмент оскорбительного вирусного сообщения в Tumblr.

GNAA сообщила в Twitter, что поддельный пост уже «порадовал» 3800 пользователей Tumblr. Впоследствии количество пораженных возросло до 8600, как сообщает Gizmodo.

По данным аналитика Sophos Грэхэма Клули червь распространялся за счет специфической функции реблоггинга в Tumblr. Любой человек, который зашел в Tumblr, мог бы автоматически опубликовать зараженный пост, если посетил одну из зараженных страниц.

Некоторые пользователи, которые пострадали от червя, говорят, что видели всплывающее сообщение, которое предупреждало их о том, что в Tumblr будет проводиться обслуживание 4 декабря 2012 года. В окне появлялась опция «остаться на странице» или покинуть ее.

«Если вы не зашли в Tumblr, когда вы посещали этот адрес, то вас попросту направляли на стандартную страницу логина», – пишет Клули. «Однако если ваш компьютер был подключен к социальной сети, то контент от GNAA автоматически попадал на вашу страницу в Tumblr».

Отметим, что представители Tumblr подтвердили, что инженеры компании уже решили эту проблему, которая повлияла на несколько тысяч блогов. Будут ли виновные наказаны за эту проделку пока не известно.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru