


В Tumblr нашалили интернет-тролли

Tumblr остановил распространение информационного червя

Tumblr был поражен специальным червем, который публиковал по блогам расистские сообщения без разрешения самих пользователей. Представители компании просят клиентов, которые увидели это сообщение, немедленно выходить из браузеров.


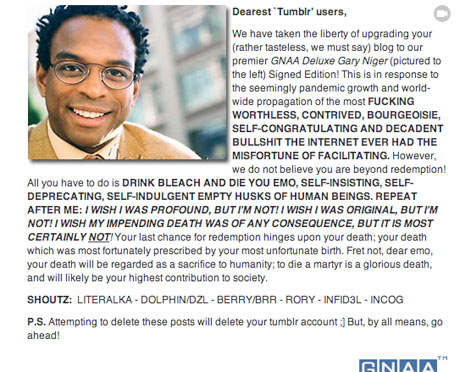
Вирусный пост был создан группой под названием Gay Nigger Assocation of America (GNAA), целью которой является противостояние блогерам. В этой поддельной записи Tumblr критикуют в том, что сервис помогает распространению бесполезной информации. В посте пользователям Tumblr предлагается совершить самоубийство и не засорять сеть мусором. В конце сообщения владельцев блогов предупреждают, что если они попытаются удалить эту информацию, то это удалит все данные из блога.

Фрагмент оскорбительного вирусного сообщения в Tumblr.

GNAA сообщила в Twitter, что поддельный пост уже «порадовал» 3800 пользователей Tumblr. Впоследствии количество пораженных возросло до 8600, как сообщает Gizmodo.

По данным аналитика Sophos Грэхэма Клули червь распространялся за счет специфической функции реблоггинга в Tumblr. Любой человек, который зашел в Tumblr, мог бы автоматически опубликовать зараженный пост, если посетил одну из зараженных страниц.

Некоторые пользователи, которые пострадали от червя, говорят, что видели всплывающее сообщение, которое предупреждало их о том, что в Tumblr будет проводиться обслуживание 4 декабря 2012 года. В окне появлялась опция «остаться на странице» или покинуть ее.

«Если вы не зашли в Tumblr, когда вы посещали этот адрес, то вас попросту направляли на стандартную страницу логина», – пишет Клули. «Однако если ваш компьютер был подключен к социальной сети, то контент от GNAA автоматически попадал на вашу страницу в Tumblr».

Отметим, что представители Tumblr подтвердили, что инженеры компании уже решили эту проблему, которая повлияла на несколько тысяч блогов. Будут ли виновные наказаны за эту проделку пока не известно.

Подпишитесь на новости

Swordfish Security привлекла инвестиции на защиту ИИ, безопасную разработку

На защиту искусственного интеллекта выделяют всё больше вполне человеческих денег. Фонд Pre-IPO 2 под управлением «ВИМ Инвестиций» приобрёл миноритарную долю в Swordfish Security. Группа планирует направить привлечённые средства на развитие продуктов для защиты ИИ-систем и безопасной разработки ПО.

Покупку 42,152% в группе подтвердил представитель «ВИМ Инвестиций» Магомед Асхабов. Сумму сделки он раскрывать не стал.

Swordfish Security совмещает консалтинг и разработку инструментов безопасности. В группу входит AppSec Solutions — создатель продуктов для DevSecOps и AI Security. Есть и собственный фреймворк Swordfish SAIMM для оценки зрелости защиты ИИ-систем.

По заявлению группы, инвестиции позволят ускорить продуктовую разработку: сократить путь от запроса заказчика до релиза и быстрее выпускать новые сценарии защиты. При этом менять стратегию бизнеса компания не собирается.

Спрос уже отражается в результатах: по итогам 2025 года выручка группы выросла на 52%, до 2,1 млрд рублей. В компании связывают рост в том числе с интересом заказчиков к безопасности ИИ.

RSS: Новости на портале Anti-Malware.ru