


Скандал с директором ЦРУ открыл американцам глаза

Граждане США не уверены в защите своих личных данных

Американская публика до сих пор не может оправиться от скандала, в который был вовлечен директор ЦРУ Дэвид Петрэус. Его уличили во внебрачной связи с автором своей биографии Паулой Броадвелл, после чего ему пришлось уйти в отставку. Однако граждан США удивило даже не то, что у начальника Центрального разведывательного управления может изменить жене, а то, что в рамках расследования инцидента ФБР получило беспрецедентный доступ к личному почтовому ящику высокопоставленного чиновника в Gmail без его разрешения.


На существующие проблему обратили внимание многие активисты и журналисты. Эксперты считают, что правоохранительные органы позволяют себе подобные вольности потому, что основной закон, регулирующий защиту личных цифровых данных Electronic Communications Privacy Act (ECPA) был принят в 1986 году. В то время создатель Facebook еще в коляске лежал, а Интернет находился в зачаточном состоянии.

Тогда никто не предполагал, что люди будут хранить практически всю свою жизнь в сети в виде электронных писем, мгновенных сообщений, Facebook-записей, фотографий, медицинских карт, налоговых отчетов. Правозащитники в США неоднократно высказывали мнение, что законодательство совершенно не адаптировано к современным реалиям и не принимает во внимание то, как люди сегодня используют Интернет.

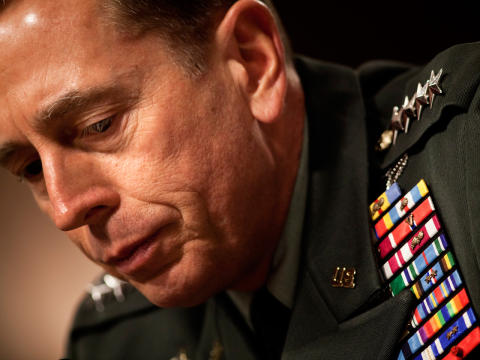
Фотография Дэвида Петреуса.

До сих пор все попытки реформировать эти законы полностью провалились.

«Государство может узнать о нас практически любую информацию», – говорит Крис Калабрезе – советник по юридическим вопросам Американского союза защиты гражданских свобод.

«Люди полагаются на пароль, как на основную защиту электронной почты. Они ничего вообще не понимают», – говорит Энн Бартоу – профессор в Юридического колледжа Pace в Уайт-Плейнс (Нью-Йорк). «Без существенных изменений в законодательстве, людям придется смириться с тем, что их почту может читать без разрешения».

Просьбы от ФБР и других правоохранительных организаций регулярно направляются в такие крупные компании, как Google. Именно таким путем, государство и проникло в почтовый ящик директора ЦРУ. После атак 11 сентября 2001 года полицейские говорят, что подобные запросы не являются чем-то удивительным, а наоборот крайне важны для предотвращения преступлений и террористических актов.

«Раньше, если государство хотело узнать, что творится у вас в спальне, ему нужно было получить ордер. Тогда вы, по крайней мере, понимали, что происходит», – сетует Джим Демпси – вице-президент, отвечающий за государственную политику, в Центре развития демократии и технологии в Вашингтоне.

Защитники гражданских прав уверяют, что скандал с Дэвидом Петрэусом должен послужить тревожным звоночком для граждан. IT-компаниям также стоит задуматься над тем, как они работают с пользовательскими данными и наладить более плотный диалог с государством.

Подпишитесь на новости

Вышла Aladdin Enterprise CA 3.0: ускоряет выпуск сертификатов до 4 раз

«Аладдин» представил Aladdin Enterprise CA 3.0 — новую версию корпоративного центра сертификации. В обновлении сделали ставку на Kubernetes, автоматизацию работы с сертификатами и интеграцию с SIEM. По данным разработчика, массовый выпуск файловых сертификатов ускорился до четырёх раз относительно предыдущей версии.

О новинке компания рассказала на своём сайте. Пилотные проекты стартуют со 2 ноября, начало отгрузок запланировано на декабрь 2026 года.

Продукт позиционируется как замена Microsoft CA с возможностью миграции без остановки сервисов. В третьем поколении расширили работу с Kubernetes и Deckhouse: поддержка этих сред помогает автоматизировать управление, выстраивать кластеры и обеспечивать отказоустойчивость.

Отдельное обновление — протокол ACME для автоматического выпуска и развёртывания SSL-сертификатов. Меньше ручных операций — меньше поводов превращать обслуживание сертификатов в отдельный квест для администратора.

Для служб ИБ добавили централизованное управление журналом безопасности и интеграцию с SIEM. События можно собирать вместе и использовать для обнаружения подозрительной активности. Также появились поддержка РЕД База Данных, английский интерфейс и дополнительные возможности администрирования.

Версия 3.0 сейчас проходит сертификацию во ФСТЭК России. Пользователям ветки 2.x обещают сохранить поддержку, исправление ошибок и устранение уязвимостей: переходить на новое поколение ради одних только патчей не потребуется.

RSS: Новости на портале Anti-Malware.ru