


Взломщик из Нидерландов вымагал у разработчиков деньги

Хакера могут приговорить к 7 годам тюрьмы за взлом игры

24-летнему гражданину Нидерландов Анилу Кхеде угрожает 7-летнее заключение. Если федеральные присяжные признают его виновным во взломе и вымагательстве, которые он проводил в бесплатной текстовой многопользовательской игре Outwar.


Как сообщает Seacoast Online, Кхеда и несколько других обвиняемых неоднократно взламывали сервера Outwar, из-за чего игра простаивала на протяжении двух недель за период в девять месяцев. Из-за этого, по словам разработчиков, компания Rampid Interactive потеряла почти $100 тысяч доходов, а также не смогла получить выплаты, осуществить платежи за хостинг. Вообще, по мнению экспертов, эти атаки крайне негативно отразились на всем будущем бизнеса фирмы. Хакеры также блокировали некоторые учетные записи и присваивали себе внутри-игровые очки.

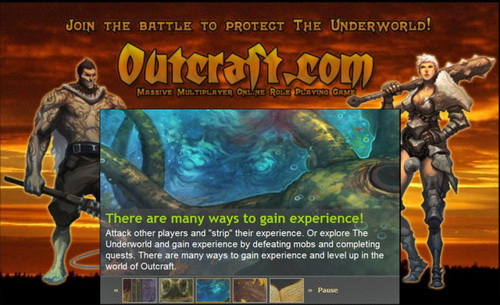
Список обвинений Кхеде и его соратников не ограничивается банальными махинациями. По словам юристов, хакер с товарищами украли исходный код Outwar и использовали его для создания конкурирующего игрового продукта под названием Outcraft. Представленный клон сумел набрать пользовательскую базу в размере 10 тысяч человек, что в 75 раз меньше, чем существующая абонентская база Outwar. Тем не менее, на своем побочном проекте хакеры смогли зарабатывать до 10 тысяч долларов в месяц.

Страница игры Outcraft.

В официальном обвинении фигурируют электронные письма, которыми Кхеда обменивался с разработчиками Outwar в 2007-2008 годах. В этих сообщениях, адресованных Rampid Interactive, Кхеда угрожал взломать сервера игры вновь, если компания не восстановит его заблокированную учетную запись или не выплатит ему дополнительно $1500. Отметим, что именно из-за этих угроз деятельностью хакера заинтересовались агенты ФБР.

Один из соучастников преступления и соратник Кхеды фигурирует в сообщениях под никами Pimpster и xPimpster1337. По словам обвинения, этот человек еще не совершеннолетний и проживает в Великобритании. Его деятельность не рассматривалась во время проведения следствия.

Исходя из сложившейся ситуации Кхеда могут приговорить к пяти годам в тюрьме по обвинениями во взломе и еще на два года по обвинениям в вымогательстве. Когда над хакером будет проводиться суд в официальных источниках не сообщается.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru