


Фишинговая схема с использованием названия Twitter набирает силу

Фишинговая схема с использованием названия Twitter набирает силу


Пара фишинговых доменов, ранее используемых для этой схемы в конце прошлой недели, были отключены, и их владельцы решили создать большое количество новых действующих доменов. Стоит обратить внимание на несколько моментов.

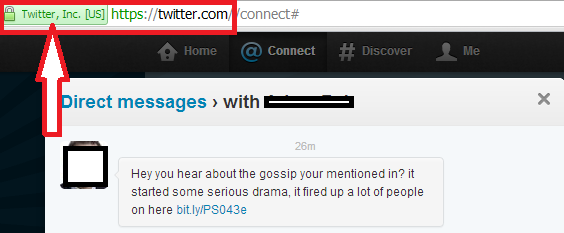
Если вы используете браузер Google Chrome, при заходе на сайт twitter.com браузер отображает индикатор url-адреса зеленого цвета, указывающий на то, что домен был верифицирован расширенным сертификатом SSL CA. Однако, учитывая, что в прошлом году мы наблюдали случаи со взломом CA (финальная версия отчета по взлому Diginotar была составлена на прошлой неделе), это может означать все, что угодно. Однако в этом случае проверить легитимность используемого вами сайта twitter можно следующим образом:


Данное личное сообщение привлекает внимание жертвы уведомлением полным драматизма: «Слышал, что о тебе говорят? Из-за тебя началась серьезные неприятности, вовлечено большое количество людей". Используется целый набор разных сообщений такого рода, о чем писалиэксперты GFI, сообщает securelist.com.

При нажатии на эту сокращенную ссылку bit.ly ваш браузер будет перенаправлен через сервис отслеживания кликов

hXXp://client1.gtisolutions.co.uk/track?type=click=|||hXXp:// tivvtter.com/r1?zcms

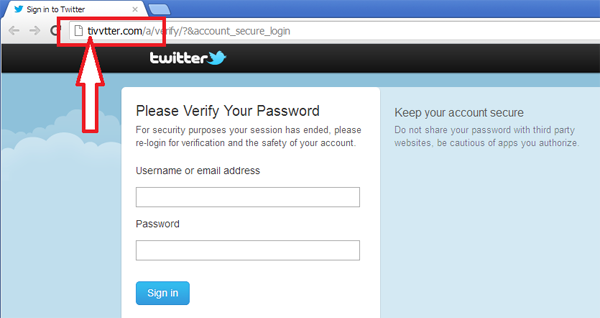
далее – на не верифицированный, тщательно выбранный домен. На первый взгляд он выглядит почти как сам домен twitter:


Не вводите свой логин и пароль на этом сайте. Кроме того, существует как минимум еще полдюжины доменов, которые, как и этот, очень похожи на "twitter.com". Плохие парни используют их, пытаясь сделать так, чтобы вы ввели на них свои регистрационные данные. Если вы используете одни и те же пароли для разных аккаунтов, появляется риск того, что они могут быть украдены. Также, в аккаунтах Twitter хранится персональная информация пользователей, например, адрес электронной почты, который использовался для создания аккаунта Twitter. И поэтому - будьте осторожны и обращайте внимание на то, как написаны имена этих доменов.

Подпишитесь на новости

ЦОД судного дня предложили разместить в Арктике

У отработанных арктических шахт может появиться новая специальность — хранить данные вместо полезных ископаемых. Такие подземные сооружения предложили использовать для ЦОДа судного дня, который поможет восстанавливать сервисы при потере основной инфраструктуры.

Идею в разговоре с РИА Новости озвучил координатор экспертного совета проектного офиса развития Арктики, доцент РАНХиГС Александр Воротников. Среди потенциальных площадок он выделил шахты Воркуты.

По мнению эксперта, под землей можно размещать не только резервные, но и основные дата-центры. В частности, они могли бы обслуживать задачи Северного морского пути — помогать отслеживать и контролировать обстановку.

Еще один аргумент Воротникова — арктический холод, который способен сократить эксплуатационные расходы.

Поводом для обсуждения стало заявление зампреда правления «Ростелекома» Валерия Ермакова о необходимости резервной площадки судного дня — места, откуда можно восстановить работу сервисов, если основные мощности станут недоступны.

В приведённом сообщении нет ни выбранной шахты, ни бюджета, ни сроков строительства. Пригодность конкретных объектов ещё предстоит оценить.

RSS: Новости на портале Anti-Malware.ru