


Анонимные харкеры взломали множество крупных сайтов

Anonymous взломали NBC, PayPal и Леди Гагу

В последние 24 часа прошла целая серия взломов вебсайтов в различных уголках земного шара. Ответственность за эти действия взяли на себя члены группы Anonymous.


Были взломаны сайты телекомпании NBC, певицы Lady Gaga и Правительства Австралии. На некоторых из показанных вебсайтах был показан фрагмент стихотворения, хорошо знакомый всем людям знакомым с историей и комиксами «V for Vendetta». Кроме того были осуществлены взломы PayPal и компании Symantec.

PayPal заявила, что у нее нет никаких свидетельств того, что был осуществлен взлом системы безопасности, несмотря на то, что в сети опубликовали список из 28 тысяч паролей, которые якобы принадлежат многочисленным пользователям PayPal. Этот список был опубликован в сети в полночь 5 ноября.

Ролик глобального протеста Anonymous.

«PayPal был взломан группой Anonymous в рамках акции протеста 5 ноября», – написали в Twitter хакеры. Там же была опубликована ссылка на пароли (сейчас ее уже убрали).

Symantec сказала, что она очень серьезно отнеслась к заявлениям хакеров и хочет удостовериться в том, что атаки на ее системы никак не повлияют на клиентов компании. Компания хочет удостоверится в том, что информация пользователей будет защищена. В YouTube был опубликован ролик, призывающий всех членов Anonymous и простых сетевых активистов выступить против мировой системы слежения.

Британская кампания по защите гражданских свобод и частной информации Big Brother Watch ранее называла подобные протесты «демонстрацией опасного и деспотичного отношения по отношению к публике».

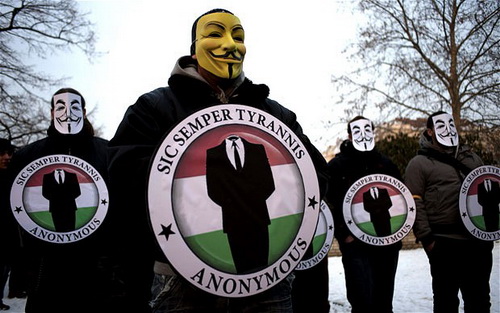
Члены группы Anonymous в масках.

Все члены сетевой группы Anonymous носят маски Гая Фокса, которые использовались в кинокартине «V for Vendetta». По официальным данным, большинство членов Anonymous остаются абсолютно неизвестны друг другу.

Отметим, что группа Anonymous ранее преследовала Правительство Австралии за предложения чиновников ввести общий интернет-фильтр, который бы блокировал контент порнографического или криминального характера.

Отметим, что большинство сайтов, которые были атакованы взломщиками, в итоге возобновили нормальную работу.

взяли на себя члены группы Anonymous.

" />

Подпишитесь на новости

Как распознать шпиона на Android: проверка разрешений и трафика

Необычный расход трафика, перегрев и быстрая разрядка смартфона могут указывать на работу вредоносного приложения. Однако сами по себе эти симптомы не доказывают заражение: причиной бывают и обычные фоновые процессы.

Android Authority опубликовало рекомендации по поиску и удалению подозрительных программ на Android.

Автор материала Энди Уокер советует начать с проверки разрешений. Доступ к контактам, камере или сообщениям должен соответствовать назначению приложения. Например, калькулятору не нужны контакты пользователя.

Особого внимания заслуживает доступ к специальным возможностям Android. Он может позволять программе читать содержимое экрана и выполнять действия от имени владельца устройства. Необоснованный запрос таких полномочий — повод проверить приложение.


Следующий шаг — сканирование через Google Play Protect. При этом автор отмечает, что встроенная защита способна пропустить угрозу. Для более подробного анализа сетевых соединений в статье предлагается PCAPdroid: он помогает увидеть, с какими серверами связываются приложения.

Перед удалением подозрительной программы Уокер рекомендует отключить сетевые подключения, отозвать её разрешения и доступ к специальным возможностям. Если обычное удаление не срабатывает, можно попробовать безопасный режим, в котором сторонние приложения не запускаются.


Крайняя мера — сброс устройства к заводским настройкам с удалением данных. Восстановление приложений из прежней резервной копии может вернуть подозрительную программу. Пароли связанных со смартфоном аккаунтов автор советует менять с другого устройства.

RSS: Новости на портале Anti-Malware.ru