


Анонимные харкеры взломали множество крупных сайтов

Anonymous взломали NBC, PayPal и Леди Гагу

В последние 24 часа прошла целая серия взломов вебсайтов в различных уголках земного шара. Ответственность за эти действия взяли на себя члены группы Anonymous.


Были взломаны сайты телекомпании NBC, певицы Lady Gaga и Правительства Австралии. На некоторых из показанных вебсайтах был показан фрагмент стихотворения, хорошо знакомый всем людям знакомым с историей и комиксами «V for Vendetta». Кроме того были осуществлены взломы PayPal и компании Symantec.

PayPal заявила, что у нее нет никаких свидетельств того, что был осуществлен взлом системы безопасности, несмотря на то, что в сети опубликовали список из 28 тысяч паролей, которые якобы принадлежат многочисленным пользователям PayPal. Этот список был опубликован в сети в полночь 5 ноября.

Ролик глобального протеста Anonymous.

«PayPal был взломан группой Anonymous в рамках акции протеста 5 ноября», – написали в Twitter хакеры. Там же была опубликована ссылка на пароли (сейчас ее уже убрали).

Symantec сказала, что она очень серьезно отнеслась к заявлениям хакеров и хочет удостовериться в том, что атаки на ее системы никак не повлияют на клиентов компании. Компания хочет удостоверится в том, что информация пользователей будет защищена. В YouTube был опубликован ролик, призывающий всех членов Anonymous и простых сетевых активистов выступить против мировой системы слежения.

Британская кампания по защите гражданских свобод и частной информации Big Brother Watch ранее называла подобные протесты «демонстрацией опасного и деспотичного отношения по отношению к публике».

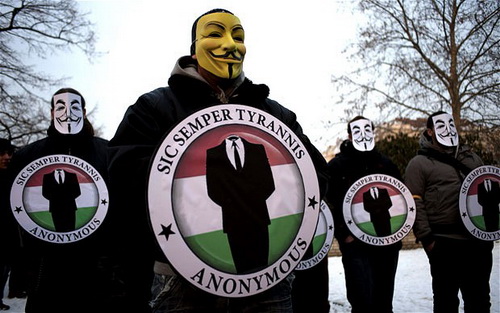
Члены группы Anonymous в масках.

Все члены сетевой группы Anonymous носят маски Гая Фокса, которые использовались в кинокартине «V for Vendetta». По официальным данным, большинство членов Anonymous остаются абсолютно неизвестны друг другу.

Отметим, что группа Anonymous ранее преследовала Правительство Австралии за предложения чиновников ввести общий интернет-фильтр, который бы блокировал контент порнографического или криминального характера.

Отметим, что большинство сайтов, которые были атакованы взломщиками, в итоге возобновили нормальную работу.

взяли на себя члены группы Anonymous.

" />

Подпишитесь на новости

ИИ-агент BI.ZONE Cubi научился готовить правила обнаружения угроз

BI.ZONE расширила возможности ИИ-ассистента Cubi в платформе Threat Intelligence. Он получил агентские функции: теперь может собирать отчёты по заданным параметрам, готовить планы эмуляции действий атакующих и формулировать гипотезы для проактивного поиска угроз.

Компания относит обновлённое решение к классу Agentic Threat Intelligence.

По данным BI.ZONE, Cubi также формирует правила обнаружения, выявляет угрозы по разным типам входных данных, анализирует вредоносные команды и сценарии и определяет их возможную принадлежность к известным атакам.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин утверждает, что агент позволяет выполнять за минуты задачи, на которые прежде уходили часы.

В платформе появилась ИИ-обработка публичных исследований из внешних источников. Система преобразует их в описания киберугроз на русском языке и извлекает сведения о группировках, вредоносных программах, инструментах и уязвимостях. В описания также включаются тактики и техники атак и страны, против которых они были направлены.

Ещё одно дополнение — браузерное расширение BI.ZONE Threat Intelligence для проверки индикаторов компрометации. Пользователь может просканировать веб-страницу или выделить отдельный индикатор, чтобы узнать, с какой угрозой он связан и когда появился на портале.

Из расширения можно перейти к полной карточке со сведениями о связанных злоумышленниках и атаках.

RSS: Новости на портале Anti-Malware.ru